Lookout Social Engineering Protection
28 SETTEMBRE 2026
Workspace ONE Access migliora l'esperienza di accesso dell’utente
Fortunatamente, i reparti IT stanno ottenendo nuovi strumenti che possono utilizzare per rendere l'intersezione della sicurezza e dell’esperienza un luogo più felice per i dipendenti, pur mantenendo il controllo dei dati. Non è solo l'identità dell'utente che può essere la chiave; possiamo combinare l'identità con le informazioni sul dispositivo, sulla conformità, sulla rete o sulla posizione, e raggruppare le informazioni provenienti da altre fonti di sicurezza per consentire un accesso più sicuro. Per questo motivo, VMware rinominerà VMware Identity Manager in VMware Intersection of Security and Experience™. OK, non proprio — ma forse ritwittalo, se per un secondo siete d’accordo! VMware Identity Manager è ora Workspace ONE® Access™.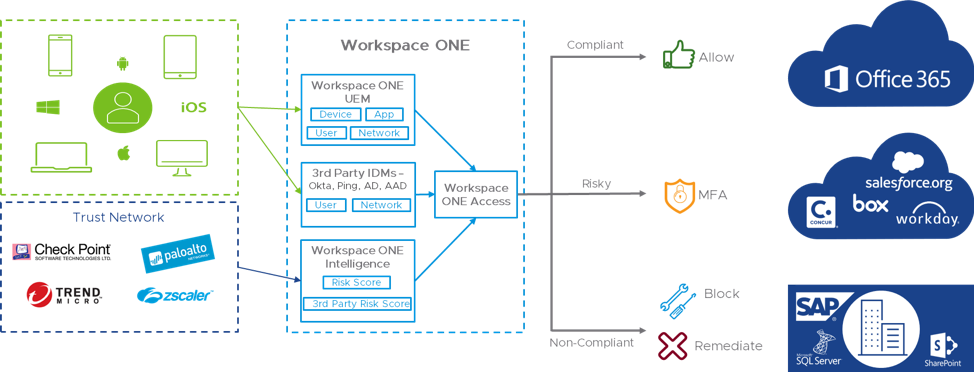
Workspace ONE Access trasforma l'accesso degli utenti
VMware Identity Manager è stato a lungo un aspetto chiave della soluzione Workspace ONE, fornendo inizialmente il ponte tra il mondo desktop e quello mobile. Poiché è stata sviluppata la capacità di combinare le informazioni per prendere una decisione di accesso più intelligente, Workspace ONE ha anche aggiunto l'integrazione con altri provider di identità (IDP) e ha annunciato il Trust Network. L'anno scorso, VMware ha introdotto una partnership con Okta che unirebbe i punti di forza della migliore gestione delle identità di Okta, compresa la gestione del ciclo di vita degli utenti e la rete di integrazione di Okta di oltre 5.500 app pre-integrate per SSO, con il miglior strumento della sua categoria, Workspace ONE UEM, che fornisce informazioni uniche sui dispositivi attraverso piattaforme multiple e capacità di rimedio per applicare un approccio zero trust. A seguito di questo, abbiamo saputo dai clienti che il termine "Identità" stava diventando confuso. La denominazione di Workspace ONE Access ha lo scopo di chiarire questa confusione ed evolvere il concetto di accesso oltre l'identità dell'utente. Workspace ONE Access non è posizionato come un IDP ma come un broker, un federatore, tra gli altri fornitori di identità di un'organizzazione, aiutando ad accelerare la distribuzione di applicazioni SaaS, web, mobile e legacy a tutti gli utenti. Il ruolo di Workspace ONE Access è quello di combinare l'input di Workspace ONE UEM e Workspace ONE Intelligence con le politicy di accesso di un'organizzazione per applicare un approccio di accesso condizionato basato sul rischio che è semplice per gli utenti finali, ma sicuro per le imprese. Puoi trovare maggiori informazioni su Workspace ONE e Workspace ONE Access qui, leggi cosa pensa Brian Madden di questo cambiamento di nome premendo qui. Fonte: VMware - Author:
James Millington