Lookout Social Engineering Protection

Lookout Social Engineering Protection

Per anni, la cybersecurity si è concentrata su alcuni principi fondamentali: proteggere il perimetro, controllare gli accessi e formare i dipendenti affinché sappiano riconoscere i link sospetti. Se queste misure venivano applicate correttamente, si riteneva che fosse possibile mantenere sicura l’azienda.

L’evoluzione dell’AI ha messo in discussione questo approccio.

Gli attaccanti non hanno più bisogno di violare il perimetro o di indurre un dipendente a cliccare su un link palesemente malevolo. L’AI è in grado di creare fiducia artificialmente, generando messaggi convincenti, impersonando dirigenti, clonando voci e adattando le tecniche di manipolazione in tempo reale. E, sempre più spesso, questi attacchi raggiungono i dipendenti attraverso il dispositivo e i canali di comunicazione di cui si fidano maggiormente: il mobile.

Il tradizionale approccio alla cybersecurity non è stato progettato per questo scenario.

Il paradosso della manipolazione sul piccolo schermo

Il mobile è diventato l’ambiente ideale per gli attacchi basati sulla manipolazione. I dipendenti prendono decisioni rapide su schermi di piccole dimensioni, con meno indicatori di sicurezza e poco tempo per esaminare attentamente ciò che vedono o ascoltano. Si spostano continuamente tra SMS, app di messaggistica, piattaforme di collaborazione e chiamate vocali, spesso al di fuori della portata dei tradizionali controlli di sicurezza aziendali.

Gli attaccanti sanno che il mobile offre loro un vantaggio e lo stanno sfruttando. Su uno smartphone c’è meno contesto, è più difficile verificare le identità e un attacco può passare facilmente da un messaggio di testo a una telefonata o a un altro canale.

L’AI ha reso questi attacchi molto più difficili da individuare. Gli attaccanti possono creare in pochi secondi messaggi convincenti e personalizzati, clonare la voce di un dirigente o di un collega e utilizzare deepfake per rendere l’interazione apparentemente legittima. Ciò che un tempo richiedeva molto tempo e notevoli risorse oggi può essere realizzato rapidamente e su larga scala, rendendo molto più semplice conquistare la fiducia di una persona e influenzare ciò che farà successivamente.

Stiamo già osservando questo fenomeno in diversi modi:

  • Voice Phishing (Vishing): i cloni vocali generati dall’AI possono impersonare in modo convincente dirigenti, colleghi, addetti al supporto IT e altre persone fidate, rendendo le telefonate uno strumento particolarmente efficace di social engineering. Una ricerca di settore condotta da Keepnet Labs stima che gli attacchi di vishing costino alle organizzazioni colpite una media di 14 milioni di dollari all’anno.
  • Smishing senza link: non tutti i messaggi di phishing richiedono un link convincente. Gli attaccanti utilizzano sempre più spesso l’AI per portare avanti conversazioni testuali credibili, fingendosi dirigenti, colleghi o altre persone fidate. Una volta instaurata la fiducia, possono chiedere alla vittima di trasferire denaro, condividere credenziali o compiere un’altra azione sensibile.

La tradizionale formazione sulla sicurezza informatica non è stata progettata per questo ambiente. Su uno schermo di sei pollici, molti degli elementi visivi e contestuali che i dipendenti sono stati formati a controllare semplicemente scompaiono. Chiedere a un dipendente, sottoposto a pressione, di distinguere un dirigente autentico da un messaggio generato dall’AI o da un clone vocale sintetico non è più una strategia di sicurezza sufficiente.

L’elemento umano rimane uno dei punti di ingresso più frequentemente sfruttati per compromettere un’azienda. In uno scenario di minacce basate sull’AI, gli attaccanti non devono necessariamente aggirare ogni controllo di sicurezza o ingannare ogni dipendente. Devono soltanto riuscire a manipolare in modo convincente una persona, su un dispositivo, nel momento giusto.

Presentazione di Lookout Social Engineering Protection (SEP)

Lookout presenta Social Engineering Protection (SEP), un nuovo modulo di Lookout Mobile AI Security Platform, progettato per proteggere la forza lavoro mobile dalla nuova generazione di manipolazioni basate sull’AI.

Gli strumenti di sicurezza tradizionali cercano in genere minacce note, come URL malevoli o altri indicatori di compromissione. SEP va oltre. Analizza non solo il link, ma utilizza l’AI per comprendere che cosa un messaggio sta chiedendo alla persona di fare, chi sembra esserne l’autore e se l’interazione presenta caratteristiche sospette. Questo consente a SEP di individuare gli attacchi di social engineering tramite testo e voce, compresi quelli che non contengono alcun link malevolo.

  • Protezione dallo smishing: analizza continuamente i messaggi SMS, MMS e RCS in entrata su iOS e Android per rilevare in tempo reale link malevoli, tentativi di phishing e comportamenti sospetti.
  • Protezione dal vishing: analizza audio e messaggi vocali per rilevare cloni vocali e deepfake generati dall’AI, trascrivendo al contempo le conversazioni per identificare intenzioni sospette e schemi tipici delle truffe.
  • Autenticazione del numero di telefono e blocco centralizzato delle chiamate: verifica i segnali relativi all’identità mobile e le informazioni associate al numero di telefono per contribuire a determinare se un chiamante è legittimo o sospetto. I team di sicurezza possono utilizzare queste informazioni per applicare policy basate sul rischio e bloccare numeri noti o sospetti sui dispositivi dei dipendenti.

Combinando analisi avanzata dell’intento linguistico, verifica dell’identità a livello di operatore e rilevamento delle voci sintetiche, SEP identifica e intercetta le manipolazioni basate sull’AI in tempo reale, prima che un dipendente possa essere manipolato e indotto a compiere un’azione non sicura.

I tre pilastri della sicurezza mobile nell’era dell’AI

Con il lancio di Social Engineering Protection, Lookout aggiunge il terzo pilastro fondamentale alla propria Mobile AI Security Platform. La piattaforma affronta ora tre dei principali rischi per la forza lavoro mobile: il modo in cui i dipendenti utilizzano l’AI e possono potenzialmente esporre dati, le vulnerabilità nelle app mobili su cui fanno affidamento e gli attacchi di social engineering progettati per manipolare le persone.

  1. Visibilità e governance dell’AI: protegge i dati aziendali offrendo visibilità e controllo sulle interazioni dei dipendenti con applicazioni di AI generativa, agentica e Shadow AI.
  2. Mobile Software Exposure Center (MSEC): riduce il rischio legato al software mobile identificando continuamente componenti, SDK e librerie vulnerabili integrati nelle applicazioni mobili compilate.
  3. Social Engineering Protection (SEP): protegge i dipendenti dalle manipolazioni basate sull’AI rilevando e bloccando in tempo reale smishing, vishing, clonazione vocale e altri sofisticati attacchi di social engineering.
Una nuova difesa nell’era della manipolazione basata sull’AI

L’AI ha accelerato le tecniche di manipolazione. Il giudizio umano non dispone di un simile acceleratore.

Da oltre 15 anni, Lookout analizza la telemetria relativa alle minacce mobile proveniente da 235 milioni di dispositivi e 400 milioni di applicazioni in tutto il mondo. Abbiamo integrato Social Engineering Protection direttamente in Lookout Mobile AI Security Platform, estendendo la protezione attraverso lo stesso agente leggero e la stessa console unificata che i nostri clienti già utilizzano. Le organizzazioni possono aggiungere queste funzionalità di difesa avanzate senza implementare un ulteriore agente, introdurre un nuovo ambiente di sicurezza separato o aggiungere infrastrutture complesse.

Il nuovo perimetro aziendale è umano, mobile e sempre più preso di mira dall’AI. Anche le nostre difese devono evolversi di conseguenza.

Fonte: Lookout – Jim Dolce CEO
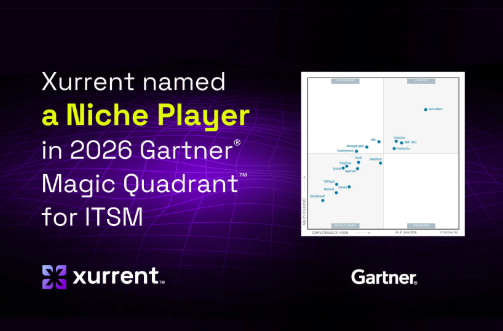
Xurrent riconosciuta nel Gartner® Magic Quadrant™ 2026 per l’ITSM

Xurrent riconosciuta nel Gartner® Magic Quadrant™ 2026 per l’ITSM

Per la prima volta, Xurrent è stata riconosciuta nel Gartner® Magic Quadrant™ per le piattaforme ITSM, dove è stata classificata come Niche Player. Per noi, questo riconoscimento evidenzia Xurrent come un vendor di riferimento per una specifica tipologia di organizzazione: le aziende di medie dimensioni.

Una nicchia progettata appositamente

La maggior parte delle piattaforme ITSM chiede alle organizzazioni di scegliere una direzione. Le piattaforme enterprise possono introdurre una complessità superiore a quella che un team IT di medie dimensioni ha bisogno di gestire quotidianamente. Gli strumenti di ticketing più semplici, invece, possono iniziare a risultare limitanti man mano che un’azienda cresce. Xurrent è stata progettata per collocarsi comodamente nel mezzo.

Il Gartner Magic Quadrant posiziona i vendor presenti nel mercato ITSM, comprese le piattaforme progettate per le più grandi aziende globali. Xurrent non compete su questa scala. Xurrent è stata progettata per le aziende di medie dimensioni e riteniamo che questo riconoscimento rifletta un’azienda che conosce le organizzazioni a cui si rivolge.

Il report mostra il posizionamento di Xurrent e spiega perché Gartner l’ha classificata come Niche Player. Dal nostro punto di vista, questo riflette una piattaforma progettata per le dimensioni e le esigenze della tua organizzazione, anziché per quelle di qualcun altro.

Per la prima volta in quattro anni, Xurrent è stata nominata Niche Player nel Gartner® Magic Quadrant™ — un riconoscimento che, a nostro avviso, riflette una piattaforma progettata per le aziende di medie dimensioni. Scopri il quadro completo del posizionamento di Xurrent, le ragioni alla base di questo riconoscimento e cosa significa per la tua organizzazione.

“Per molti anni, Xurrent è stata una realtà molto apprezzata dagli addetti ai lavori, ma ancora poco conosciuta al di fuori del settore. Siamo quindi entusiasti di poter beneficiare della maggiore visibilità e credibilità che derivano dal riconoscimento nel Gartner® Magic Quadrant™ 2026 per le piattaforme ITSM.” — Brian Wenngatz | CEO, Xurrent

Leggi il report

Gartner does not endorse any company, vendor, product or service depicted in its publications, and does not advise technology users to select only those vendors with the highest ratings or other designation. Gartner publications consist of the opinions of Gartner’s business and technology insights organization and should not be construed as statements of fact. Gartner disclaims all warranties, expressed or implied, with respect to this publication, including any warranties of merchantability or fitness for a particular purpose.Gartner does not endorse any company, vendor, product or service depicted in its publications, and does not advise technology users to select only those vendors with the highest ratings or other designation. Gartner publications consist of the opinions of Gartner’s business and technology insights organization and should not be construed as statements of fact. Gartner disclaims all warranties, expressed or implied, with respect to this publication, including any warranties of merchantability or fitness for a particular purpose.

GARTNER is a trademark of Gartner, Inc. and/or its affiliates. Magic Quadrant is a registered trademark of Gartner, Inc. and/or its affiliates and is used herein with permission. All rights reserved.

Gartner® Magic Quadrant™ for IT Service Management Platforms, 27 July 2026, By Rich Doheny, Ankita Hundal, Jen Lichucki.

This graphic was published by Gartner, Inc. as part of a larger research document and should be evaluated in the context of the entire document. The Gartner document is available upon request from Xurrent.

Fonte: Xurrent

Quanto tempo occorre per correggere una vulnerabilità critica?

Quanto tempo occorre per correggere una vulnerabilità critica?

Le organizzazioni stanno diventando sempre più efficaci nell’individuare le vulnerabilità. I moderni strumenti di threat intelligence, i vulnerability scanner e le piattaforme di monitoraggio continuo generano un flusso costante di alert e informazioni, segnalando ai team di sicurezza i potenziali rischi e consentendo loro di adottare un approccio proattivo ed efficace.

Tuttavia, individuare le vulnerabilità è solo il primo passo. La vera sfida consiste nel porvi rimedio prima che possano essere sfruttate dagli attaccanti.

Purtroppo, la finestra temporale tra la scoperta di una vulnerabilità e il suo sfruttamento si sta riducendo. Sysdig ha rilevato che gli attori delle minacce possono sfruttare una vulnerabilità appena divulgata in meno di 10 ore, mentre il tempo medio necessario per effettuare la remediation di una vulnerabilità critica è di circa 60 giorni. Si tratta di un divario ampio e pericoloso.

In molte organizzazioni, i maggiori ritardi si verificano dopo l’identificazione di una vulnerabilità, quando i risultati delle scansioni passano dai team di Security ai processi operativi, dove la gestione delle responsabilità, la prioritizzazione, la visibilità sugli asset e il monitoraggio della remediation diventano più complessi.

Ogni giorno in cui una vulnerabilità critica rimane aperta aumenta il rischio operativo, assorbe tempo prezioso delle risorse tecniche e spinge il CISO e il gruppo dirigente a chiedersi perché la remediation non sia ancora stata completata.

Comprendere cosa accade durante il passaggio di consegne tra Security e IT è fondamentale per una gestione efficace delle vulnerabilità e per ridurre il divario tra l’individuazione e la risoluzione di una vulnerabilità.

Il tempo gioca contro il tuo team di Security

Ogni vulnerabilità ha una finestra di esposizione: il periodo di tempo che intercorre tra la scoperta e la remediation. Più a lungo una vulnerabilità rimane aperta, più aumenta la possibilità che gli attaccanti riescano a sfruttarla.

In passato, le organizzazioni disponevano spesso di mesi o addirittura anni prima che gli attaccanti sviluppassero exploit affidabili per le vulnerabilità appena divulgate. Oggi, invece, il rischio che una vulnerabilità nota si trasformi in un incidente di sicurezza è più elevato che mai.

Ogni giorno la superficie di attacco si amplia, mentre gli attori delle minacce effettuano attività di scanning alla ricerca di sistemi non protetti o concatenano più vulnerabilità per lanciare attacchi su larga scala.

La visibilità, generalmente, non rappresenta il problema. La maggior parte dei team di Security aziendali utilizza funzionalità di vulnerability scanning, in grado di identificare più vulnerabilità di quante sia realisticamente possibile gestire contemporaneamente.

Il rischio diminuisce soltanto quando una vulnerabilità viene effettivamente corretta. Per questo motivo, ridurre la finestra di esposizione rappresenta una metrica operativa fondamentale per i responsabili IT che vogliono dimostrare quanto efficacemente l’organizzazione stia gestendo le proprie vulnerabilità.

Perché le vulnerabilità critiche rimangono irrisolte per settimane

Quando un vulnerability scanner identifica una vulnerabilità critica, può iniziare il relativo processo operativo di remediation. Tuttavia, molte vulnerabilità critiche richiedono troppo tempo per essere risolte per i seguenti motivi:

  • Responsabilità sugli asset poco chiara: non è chiaro chi sia responsabile del sistema o dei sistemi vulnerabili.
  • Inventari degli asset incompleti o obsoleti: non esiste un inventario accurato degli asset on-premise, cloud e remoti.
  • Record degli asset duplicati o obsoleti: esistono più record per lo stesso dispositivo, creando confusione su quali asset richiedano effettivamente un intervento.
  • Mancanza di contesto aziendale: il punteggio CVSS di una vulnerabilità non racconta tutta la storia. I team di Security devono anche comprendere quanto sia critico per il business l’asset interessato, così che l’IT possa stabilire correttamente le priorità di remediation.
  • Priorità IT concorrenti: aggiornamenti infrastrutturali, deployment software, supporto agli utenti e attività di manutenzione ordinaria competono per le stesse risorse limitate. In assenza di un contesto adeguato per stabilire le priorità, la remediation delle vulnerabilità critiche rischia di essere posticipata a favore di attività percepite come più urgenti.
  • Workflow di ticketing non integrati: i vulnerability scanner identificano il rischio, ma la remediation viene gestita attraverso piattaforme separate di patch management e ITSM. Senza un’integrazione tra questi sistemi, i rilievi delle scansioni non vengono collegati ai ticket creati per risolverli.
  • Visibilità limitata sull’avanzamento della remediation: una volta che il team di Security crea un ticket, questo potrebbe perdere visibilità su ciò che accade successivamente e sul fatto che l’IT stia effettivamente intervenendo oppure no.

Nessuna di queste difficoltà deriva dalla mancanza di strumenti o processi di vulnerability management da parte dei team di Security o IT.

Tuttavia, quando i team lavorano con strumenti, priorità e metriche differenti, manca un’unica fonte affidabile di dati sugli asset. Questo rende difficile stabilire quali vulnerabilità debbano essere affrontate per prime.

Di conseguenza, i responsabili IT perdono tempo nel coordinamento tra i diversi team e il backlog di remediation continua a crescere. Diventa più difficile programmare le finestre di manutenzione e il management può perdere visibilità sul fatto che il rischio stia effettivamente diminuendo.

Una migliore capacità di rilevamento, da sola, non accelera la remediation

Dopo aver investito molto in vulnerability scanner, strumenti di sicurezza degli endpoint, threat intelligence e piattaforme di monitoraggio continuo, sai dove si trovano i problemi.

Aggiungere altri alert non sarà d’aiuto.

Ridurre il divario tra discovery e remediation richiede di:

  • Comprendere la gravità e il potenziale impatto di ogni vulnerabilità
  • Stabilire chi, all’interno del team, sia responsabile della remediation di ciascun asset
  • Verificare che la remediation sia stata effettivamente completata quando un ticket viene chiuso
  • Monitorare i tempi di remediation e dimostrare che il rischio di sicurezza sta diminuendo

Il rilevamento è un primo passaggio essenziale. Indica dove si trovano i problemi.

La remediation dimostra invece la capacità di esecuzione operativa.

Per i responsabili IT, questa è la differenza tra limitarsi a riportare il numero delle vulnerabilità e dimostrare al management una riduzione misurabile del rischio per l’organizzazione.

Accelera la remediation con una Cyber Asset Intelligence condivisa

Una base dati condivisa sugli asset consente ai team di Security e IT di accedere alle stesse informazioni affidabili e di avere una visione comune dell’ambiente, comprendente:

  • Un inventario accurato degli asset, che aiuta i team a identificare i sistemi interessati ed elimina il tempo speso a riconciliare record in conflitto tra loro.
  • Visibilità sulle responsabilità, che facilita l’assegnazione rapida delle attività alle persone corrette, evitando continui passaggi da un team all’altro.
  • Contesto aziendale, che aiuta a stabilire le priorità degli interventi sulla base del rischio reale e non soltanto della gravità tecnica: è questo il principio alla base del risk-based vulnerability management.
  • Monitoraggio della remediation, per seguire l’avanzamento delle attività e verificare che le vulnerabilità siano state effettivamente risolte.
  • Risultati misurabili, per valutare le performance e la riduzione del rischio.

Con una base informativa condivisa, i team di Security possono stabilire le priorità dei rilievi con maggiore sicurezza, mentre i team IT dispongono del contesto necessario per intervenire rapidamente.

Altrettanto importante è il fatto che il management ottiene metriche affidabili sull’avanzamento della remediation, mentre i responsabili IT acquisiscono il contesto operativo necessario per stabilire le priorità delle attività e allocare le risorse in modo efficace.

Fornendo una base affidabile di dati sugli asset condivisa tra team Security e IT, Lansweeper AI Cyber Asset Intelligence Platform aiuta le organizzazioni a migliorare la prioritizzazione, accelerare il passaggio delle attività di remediation e misurare ciò che conta di più: la rapidità con cui le vulnerabilità note possono essere individuate e risolte.

Misurare il successo significa misurare ciò che viene effettivamente risolto

Oggi i responsabili Security, i manager IT e i CIO devono essere tutti in grado di dimostrare che le attività di remediation stanno riducendo il rischio per l’azienda.

Per farlo, i team di Security e IT devono condividere una visione comune degli asset, delle responsabilità, del contesto aziendale e dello stato della remediation.

Con Lansweeper come single source of truth, i team di Security e IT possono smettere di utilizzare le riunioni di aggiornamento per spiegare perché le vulnerabilità siano ancora irrisolte e collaborare invece per dimostrare progressi misurabili, migliorando al tempo stesso le performance della remediation.

Fonte: Lansweeper – By Thi Tran


Keeper Security supera i 225 milioni di $ di ricavi e punta sull’IA

Keeper Security supera i 225 milioni di $ di ricavi e punta sull’IA

Keeper protegge oltre 95.000 organizzazioni, tra cui molte imprese Fortune 500 e agenzie del settore pubblico. L’azienda sta rapidamente emergendo come standard di mercato per la sicurezza delle identità basata nativamente sull’AI per le imprese a livello globale, grazie alla sua piattaforma leader di sicurezza delle identità zero-trust e zero-knowledge. Nel 2025, la società di analisi Gartner ha riconosciuto Keeper come il secondo concorrente di software di sicurezza a più rapida crescita a livello globale, secondo solo a Google.* Questo riconoscimento sottolinea la rapida espansione di Keeper sul mercato nell’affrontare le sfide della sicurezza delle identità generate dalla trasformazione cloud e dall’adozione dell’intelligenza artificiale nelle infrastrutture aziendali e negli endpoint.

Attualmente Keeper sta crescendo a un ritmo superiore di oltre 4 volte rispetto alla media del settore.

Questa crescita leader di mercato è trainata dall’esplosione delle identità nell’era dell’AI agentica e dal costante impegno nell’innovazione per proteggere i clienti, come dimostra il rilascio della sua piattaforma unificata di gestione degli accessi privilegiati e sicurezza delle identità, KeeperPAM®, che protegge sia le identità umane sia le identità non umane (NHI), inclusi account di servizio, identità macchina, database, agenti AI e carichi di lavoro agentici. Dal lancio di KeeperPAM nel febbraio 2025, i ricavi di KeeperPAM hanno registrato una crescita di 10 volte su base annua e Keeper ha ottenuto una crescita dei nuovi clienti ai vertici del settore, aggiungendo in media 850 nuove organizzazioni ogni mese. Negli ultimi quindici mesi, Keeper ha aggiunto oltre 400 funzionalità e prodotti innovativi a KeeperPAM.

“L’identità è il nuovo perimetro di sicurezza”, ha dichiarato Darren Guccione, CEO e co-fondatore di Keeper Security. “Man mano che le aziende implementano sempre più agenti AI e sistemi autonomi, il numero di identità privilegiate e credenziali macchina sta crescendo esponenzialmente. Le organizzazioni hanno bisogno di una piattaforma moderna e unificata che protegga ogni identità – umana e non umana – e governi ogni interazione con privilegi. La nostra crescita riflette la domanda del mercato per una piattaforma creata appositamente per affrontare queste sfide.”

La piattaforma di sicurezza informatica cloud-native di Keeper offre un approccio completo alla sicurezza delle identità e alla gestione degli accessi privilegiati, unificando la gestione delle password aziendali, la gestione dei segreti, la gestione delle sessioni con privilegi, la gestione dei database e la gestione dei privilegi degli endpoint in un’unica piattaforma. La strategia di sicurezza delle identità AI-native di Keeper estende in modo fluido queste funzionalità alle identità non umane e agli ambienti di AI agentica, consentendo alle organizzazioni di individuare, gestire e proteggere le credenziali delle macchine e i carichi di lavoro autonomi con lo stesso livello di rigore applicato agli utenti umani.

Man mano che le aziende adottano tecnologie di AI su larga scala, la proliferazione di identità non umane sta rapidamente superando quella delle identità umane con un rapporto di 150:1, secondo le indagini, creando così nuove superfici di attacco e complessità operativa. La piattaforma di Keeper aiuta le organizzazioni a stabilire strategie di sicurezza basate sull’identità che offrono sicurezza, visibilità, governance e controlli di privilegio minimo in tutto il loro ecosistema di identità.

“Gli agenti autonomi, i modelli linguistici di grandi dimensioni (LLM) di frontiera e i flussi di lavoro macchina-macchina stanno già operando all’interno degli ambienti aziendali, senza un’adeguata governance, gestione dei segreti o controlli degli accessi”, ha dichiarato Craig Lurey, CTO e cofondatore di Keeper Security. “Keeper è stata creato appositamente per risolvere questo problema su larga scala.”

La continua crescita dell’azienda e il riconoscimento ottenuto sul mercato rafforzano la sua posizione come uno dei fornitori più innovativi e in più rapida crescita del settore della cybersecurity per soluzioni di sicurezza delle identità AI-native e gestione degli accessi privilegiati. Il profilo finanziario di Keeper combina una crescita ai vertici del settore, redditività e una struttura patrimoniale priva di debiti, posizionando l’azienda come un asset in grado di guidare in modo efficiente la sicurezza delle identità nell’era dell’AI agentica.

“Il superamento dei 225 milioni di dollari di ARR conferma ciò che abbiamo riscontrato in ogni conversazione con le aziende: proteggere le identità non umane è la principale sfida di sicurezza dell’era dell’AI”, ha dichiarato Darren Guccione, CEO di Keeper Security. “Abbiamo definito un percorso accelerato verso il raggiungimento di 1 miliardo di dollari di ARR che, insieme alla nostra roadmap tecnologica, ci offrirà diverse opzioni in vista di una possibile quotazione in borsa.”

*Gartner, Market Share Analysis: Security Software, Worldwide, 2025, Rahul Yadav, Deepali, 11 maggio 2026

Gartner è un marchio di Gartner, Inc. e/o delle sue affiliate.

Gartner non promuove alcun fornitore, prodotto o servizio descritto nelle sue pubblicazioni di ricerca e non consiglia agli utenti di tecnologia di selezionare solo i fornitori con le valutazioni più alte o altre designazioni. Le pubblicazioni di ricerca di Gartner contengono le opinioni dell’organizzazione Gartner Business and Technology Insights e non devono essere interpretate come affermazioni di fatto. Gartner declina tutte le garanzie, espresse o implicite, in relazione a questa ricerca, comprese le garanzie di commerciabilità o idoneità per uno scopo particolare.

Fonte: Keeper Security –

Che cos’è l’AI Asset Management? E perché rappresenta il tassello mancante della governance dell’Intelligenza Artificiale

Che cos’è l’AI Asset Management? E perché rappresenta il tassello mancante della governance dell’Intelligenza Artificiale

L’intelligenza artificiale è ormai parte integrante delle attività quotidiane delle aziende. I dipendenti utilizzano strumenti di AI generativa per creare contenuti, gli sviluppatori integrano modelli di IA nelle applicazioni attraverso API e i fornitori di software introducono continuamente nuove funzionalità basate sull’intelligenza artificiale nei prodotti già in uso.

La vera sfida, però, non è l’adozione dell’IA, bensì la capacità di sapere dove viene utilizzata, chi la utilizza e a quali dati può accedere. Molte organizzazioni non dispongono di questa visibilità e, di conseguenza, i programmi di AI Governance faticano a tenere il passo con la rapida diffusione dell’intelligenza artificiale. Le policy possono anche essere state definite, ma risultano difficili da applicare quando non si conoscono con precisione i sistemi AI presenti nell’ambiente aziendale.

È proprio qui che entra in gioco l’AI Asset Management, ovvero l’attività di individuare, validare, monitorare e governare tutti gli asset di intelligenza artificiale presenti in un’organizzazione. Grazie a informazioni affidabili e continuamente aggiornate sugli asset (AI Asset Intelligence), questa disciplina aiuta i team IT, Security, Risk e Compliance a comprendere come viene utilizzata l’IA, coordinare le decisioni, ridurre i rischi e supportare le iniziative di governance in tutto il patrimonio digitale aziendale.

Che cos’è l’AI Asset Management?

L’AI Asset Management fornisce una visione completa dei sistemi di intelligenza artificiale presenti in azienda: dove sono utilizzati, quali dati possono elaborare, chi ne è il responsabile e quale impatto possono avere sui rischi operativi e sugli obblighi di conformità.

A differenza dei tradizionali inventari IT, che tendono a diventare rapidamente obsoleti, l’AI Asset Management si basa su un processo continuo di scoperta e validazione degli asset. Questo consente alle organizzazioni di mantenere una conoscenza sempre aggiornata dell’utilizzo dell’IA su endpoint, servizi cloud, piattaforme SaaS, API e ambienti di Shadow IT.

Cosa si intende per AI Asset?

Gli asset di intelligenza artificiale possono assumere forme molto diverse e comprendono, ad esempio:

  • modelli di machine learning sviluppati internamente o da terze parti;
  • dataset utilizzati per il training e la validazione dei modelli;
  • applicazioni SaaS dotate di funzionalità AI;
  • API ed endpoint che consentono l’accesso ai modelli di IA;
  • autonomous agents e copilots;
  • librerie di prompt e istruzioni di sistema;
  • estensioni del browser con funzionalità di intelligenza artificiale;
  • workflow aziendali che integrano l’IA nei processi operativi.

Molte organizzazioni rimangono sorprese nello scoprire quanti asset AI siano già presenti nel proprio ambiente. Le funzionalità di intelligenza artificiale sono infatti sempre più integrate nelle applicazioni utilizzate quotidianamente dai dipendenti, rendendone difficile l’identificazione attraverso i soli processi manuali.

Perché l’AI Asset Management è così importante?

Il problema non è l’adozione dell’intelligenza artificiale, ma la capacità di sapere dove essa sia realmente presente.

Secondo una ricerca di IBM AI governance del 2026, solo il 18% delle imprese dispone di un inventario completo dei propri sistemi di IA, nonostante la loro diffusione continui ad accelerare. Anche Gartner®, nel report Cybersecurity Innovations in AI Risk Management and Use Survey 2025, evidenzia come solo l’8% delle organizzazioni di medie dimensioni abbia implementato una governance completa dell’intelligenza artificiale.

Una governance efficace si basa su informazioni affidabili: non è possibile governare ciò che non si riesce a vedere.

Con la crescente diffusione dell’IA, molte organizzazioni si trovano infatti ad affrontare un divario tra le policy di governance e la realtà operativa. Nuovi strumenti vengono introdotti attraverso estensioni del browser, piattaforme SaaS, servizi cloud, integrazioni sviluppate dai team IT e sperimentazioni condotte direttamente dai dipendenti. Alcuni sono approvati e documentati, altri sfuggono completamente ai processi di controllo.

Senza un sistema di AI Asset Management, molte aziende non sono in grado di rispondere a domande essenziali:

  • Quali sistemi di IA sono attualmente in uso?
  • Chi ne è il responsabile?
  • A quali dati possono accedere?
  • Quali processi aziendali dipendono da essi?
  • Quali nuovi rischi introducono?

Queste aree di scarsa visibilità rappresentano una criticità per i team IT, Security, Compliance e Risk Management.

Perché il tradizionale IT Asset Management non è sufficiente?

L’IT Asset Management continua a svolgere un ruolo fondamentale nella gestione di hardware, software e infrastrutture. Tuttavia, l’intelligenza artificiale introduce un livello di complessità completamente nuovo.

I sistemi AI sono dinamici: i modelli vengono aggiornati, i dataset evolvono, le API collegano servizi esterni e nuove funzionalità possono essere integrate nelle applicazioni senza richiedere installazioni dedicate.

Un laptop, ad esempio, rimane sostanzialmente lo stesso asset nel tempo; un’applicazione dotata di funzionalità AI, invece, può acquisire nuove capacità attraverso gli aggiornamenti, collegarsi a modelli esterni o iniziare a elaborare nuove categorie di dati da un mese all’altro.

Per questo motivo le organizzazioni hanno bisogno di affiancare all’IT Asset Management una visibilità specifica sugli asset di intelligenza artificiale.

Il ruolo dell’AI Asset Management nella AI Governance

I framework di AI Governance hanno l’obiettivo di definire responsabilità, gestire i rischi e promuovere un utilizzo responsabile dell’intelligenza artificiale. Tuttavia, la loro efficacia dipende dalla qualità delle informazioni disponibili.

Molti programmi di governance danno per scontato che tutti i sistemi AI siano già stati identificati e documentati, ma nella pratica questa condizione è spesso lontana dalla realtà.

Lo stesso report Gartner evidenzia che il 72% delle organizzazioni di medie dimensioni ha rilevato prove o sospetti dell’utilizzo, da parte dei dipendenti, di strumenti pubblici di AI generativa non autorizzati.

Le organizzazioni scoprono regolarmente strumenti di Shadow AI, integrazioni non approvate, estensioni del browser con funzionalità AI, API sconosciute collegate alle applicazioni aziendali e dataset utilizzati senza una chiara attribuzione di responsabilità.

Senza informazioni affidabili sugli asset, la governance diventa inevitabilmente reattiva anziché proattiva.

Al contrario, disponendo di informazioni continuamente validate, i team IT e Security possono lavorare su una base comune di conoscenza, migliorando il coordinamento, rendendo più sicura l’automazione dei processi e ottenendo una riduzione del rischio misurabile.

Partire da informazioni affidabili, non da supposizioni

Molte organizzazioni iniziano il proprio percorso di AI Governance ponendosi una domanda semplice: “Quali sistemi di intelligenza artificiale sono già presenti oggi nel nostro ambiente?”

La risposta è spesso più complessa del previsto. Applicazioni SaaS, servizi cloud, API, estensioni del browser e sperimentazioni autonome dei dipendenti fanno sì che gli strumenti di IA siano ormai presenti ovunque.

Senza una conoscenza affidabile di ciò che esiste realmente nell’ambiente aziendale, le iniziative di governance rischiano di limitarsi a documenti di policy e verifiche periodiche.

Una governance efficace deve invece poggiare su una base condivisa di AI Asset Intelligence, continuamente aggiornata e validata. Solo disponendo di dati completi, coerenti e aggiornati sugli asset AI è possibile coordinare le decisioni, automatizzare i processi, rispondere tempestivamente ai rischi e dimostrare la conformità alle normative con maggiore sicurezza.

In questo percorso la piattaforma AI Cyber Asset Intelligence di Lansweeper, attraverso la discovery e la validazione continua degli asset, aiuta le organizzazioni a comprendere l’effettiva adozione dell’intelligenza artificiale, individuare utilizzi non autorizzati, ridurre le aree di scarsa visibilità e supportare le iniziative di AI Governance su tutto il patrimonio digitale aziendale.

Fonte: Lansweeper

La guerra informatica è ormai una questione di sicurezza per tutte le aziende

La guerra informatica è ormai una questione di sicurezza per tutte le aziende

La guerra informatica non si limita più alla geopolitica. Quella che un tempo era principalmente una preoccupazione per le agenzie governative e le aziende del settore della difesa, ora è una realtà per le aziende di ogni settore. Nel marzo 2026, un gruppo di hacker collegato all’Iran, Handala, ha dichiarato di aver cancellato oltre 200.000 sistemi, server e dispositivi mobili presso la Stryker, un’azienda di tecnologia medica senza alcun legame diretto con conflitti geopolitici, sfruttando uno strumento legittimo di gestione degli endpoint all’interno dell’ambiente aziendale.

Questa è la realtà con cui le aziende ora devono confrontarsi. Le organizzazioni vengono prese di mira indipendentemente dalla loro vicinanza al conflitto e l’idea che solo le agenzie governative siano a rischio sta diventando sempre più pericolosa. La superficie degli attacchi informatici è aumentata, le tattiche continuano a evolversi e il livello di sicurezza aziendale deve evolversi di pari passo.

Come la guerra informatica sta interessando le aziende

Le moderne strategie di guerra informatica non prendono più di mira esclusivamente governi o infrastrutture nazionali. Sempre più spesso, gli attori sponsorizzati dagli Stati colpiscono le aziende, considerate un punto di accesso strategico per generare effetti su larga scala: compromettere le supply chain, sottrarre dati sensibili o provocare interruzioni attraverso infrastrutture digitali interconnesse. Allo stesso tempo, le minacce criminali continuano ad evolversi con rapidità. L’automazione dell’AI ha reso gli attacchi sofisticati più economici e più rapidi da eseguire e le piattaforme Ransomware-as-a-Service (RaaS) hanno reso strumenti un tempo riservati a gruppi altamente specializzati accessibili anche a criminali con competenze limitate. Campagne di phishing generate dall’AI, malware automatizzati e strumenti di attacco sempre più avanzati rappresentano oggi la norma, non più un’eccezione. Le imprese si trovano quindi ad affrontare una duplice sfida: da un lato le minacce riconducibili ad attori statali, dall’altro quelle provenienti dalla criminalità organizzata. Sebbene abbiano motivazioni differenti, entrambe sfruttano vulnerabilità simili, rendendo necessarie strategie di difesa integrate e un approccio alla sicurezza sempre più strutturato.

La dimensione della supply chain rende questa situazione particolarmente pericolosa. Una singola violazione può colpire qualsiasi azienda ad essa collegata e numerose di queste organizzazioni non si sono mai considerate un potenziale bersaglio. È proprio su questo presupposto che fanno affidamento gli hacker. Le aziende non sono semplici spettatori, spesso sono proprio loro a consentire il successo degli attacchi su larga scala. L’accesso a una rete aziendale significa accesso a clienti, partner, dati sensibili e sistemi finanziari. Qualsiasi organizzazione inserita in una supply chain complessa può diventare un vettore di attacco.

Le aziende sottovalutano l’impatto delle identità sulla superficie di attacco

Nella maggior parte degli attacchi informatici su larga scala, le identità compromesse sono gli obiettivi principali. Gli aggressori informatici utilizzano tecniche come l’attacco di password spray e il furto di credenziali per violare le organizzazioni di qualsiasi settore, compresi i servizi sanitari e finanziari. In molti casi, il punto di ingresso può essere ricondotto a un’identità compromessa, incluse le identità non umane (Non-Human Identities – NHI) come account di servizio e agenti AI.

Questa tendenza è confermata dal report di ricerca di Keeper Security, Identity at Machine Speed, che evidenzia come la diffusione incontrollata dell’intelligenza artificiale e la presenza di strumenti legacy stiano accelerando gli attacchi basati sulle identità a un ritmo che molte organizzazioni faticano a sostenere. Infatti, il 43% dei 3.200 responsabili delle decisioni in materia di sicurezza informatica intervistati a livello globale identifica la gestione delle Identità Non Umane (NHI – Non-Human Identities) correlate all’AI come una delle principali lacune nella governance delle identità. Account di servizio con autorizzazioni obsolete, chiavi API incorporate nei repository di codici e agenti AI distribuiti al di fuori dei processi di governance con provisioning esterni sono tutte lacune sfruttate dagli attaccanti informatici e la maggior parte delle organizzazioni non ha una visibilità chiara sull’effettivo numero all’interno dei loro ambienti.

L’architettura PAM legacy non era stata progettata per questo ambiente

La maggior parte delle aziende gestisce ancora l’accesso con privilegi utilizzando un’architettura strutturata per ambienti on-premise, amministratori umani e perimetri di rete prestabiliti che ora non sono più al passo con i tempi. Quel modello non riflette più il modo in cui le moderne aziende operano realmente. Le organizzazioni devono ora tenere conto di ambienti cloud-native, forze lavoro distribuite, integrazioni di terze parti e flussi di lavoro guidati dall’AI che hanno dissolto i perimetri che le soluzioni legacy PAM erano state progettate per proteggere. Gli agenti AI, gli account di servizio e altre identità delle macchine spesso rimangono fuori dal loro ambito.

Il divario non è solo tecnico, ma strutturale. Le organizzazioni che non hanno modificato la propria architettura PAM negli ultimi 3 anni probabilmente si trovano a gestire solo una piccola parte dei propri accessi privilegiati effettivi.

Cosa devono fare ora le aziende per non essere esposte a rischi

Per la maggior parte delle aziende, il divario tra l’attuale livello di sicurezza e il contesto delle minacce è più ampio di quanto sembri. Colmare questa lacuna richiede una maggiore attenzione alla sicurezza zero-trust, all’accesso con privilegi minimi e all’architettura PAM.

Adotta la sicurezza zero-trust

La sicurezza zero-trust si basa sul principio che nessun utente, dispositivo o sistema è implicitamente affidabile e non importa se opera all’interno o all’esterno del perimetro di rete. L’accesso viene concesso attraverso una verifica costante dell’identità, del contesto e del rischio, così come viene revocato non appena la verifica non ha esito positivo. Per le aziende che affrontano attaccanti che si muovono lateralmente negli ambienti e utilizzano credenziali legittime, il principio zero trust offre un modello di sicurezza più affidabile che garantisce che ogni decisione di autenticazione venga validata costantemente e non presunta.

Estendi l’architettura PAM alle NHI

L’architettura PAM che blocca gli utenti umani non gestisce tutti gli accessi con privilegi ma ne gestisce solo una parte. L’accesso amministrativo e a livello di macchina ai dati di addestramento dell’AI, agli ambienti di implementazione e ai sistemi di produzione critici deve essere gestito con lo stesso livello di controllo applicato agli account umani con privilegi. In pratica, questo significa avere identità uniche e verificabili per ogni account di servizio e agente AI, limiti di accesso ben definiti e nessun privilegio predefinito.

Applica l’accesso con privilegi minimi

Un eccesso di autorizzazioni generalmente viene affrontato in modo retroattivo attraverso controlli periodici degli accessi. L’accesso con privilegi minimi dovrebbe invece essere integrato sin dall’inizio direttamente nelle pipeline di sviluppo e distribuzione, in modo che alle identità umane e meccaniche venga fornito solo l’accesso necessario per un’attività specifica, niente di più. Prevenire gli accessi non autorizzati sin dalla fase di provisioning è molto più efficace che tentare di contenere a posteriori una violazione della supply chain.

Monitora e verifica tutte le attività

La visibilità completa non è un’opzione quando gli attaccanti informatici possono operare in ambienti utilizzando credenziali compromesse ma legittime. L’attività umana e NHI deve essere monitorata, registrata e tracciata costantemente in tutte le sessioni con privilegi e i flussi di lavoro automatizzati. L’obiettivo è rilevare l’uso improprio dei privilegi, l’esposizione dei dati e i comportamenti sospetti prima che gli incidenti degenerino e causino danni più ampi.

Richiedi la garanzia al fornitore

Il livello di sicurezza di un’azienda è tanto elevato quanto l’anello più debole della sua supply chain. Qualsiasi fornitore con accesso alla tua infrastruttura tramite dati, software o integrazioni può diventare un punto di ingresso per gli attaccanti. L’autocertificazione non è sufficiente. I fornitori devono dimostrare la propria conformità attraverso valutazioni indipendenti e controlli verificabili.

Preparati ai danni collaterali della guerra informatica

La guerra informatica che colpisce le aziende non è una novità. Quello che è cambiato è il livello di automazione dietro questi attacchi e la scalabilità su cui possono ora operare. Non esiste nessuna ragione pratica per supporre che un’impresa non sarà colpita. Le organizzazioni devono valutare se la loro attuale strategia di sicurezza sia in grado di far fronte alle moderne minacce informatiche. Se la tua organizzazione usa ancora strumenti che non sono mai stati progettati su larga scala per ambienti cloud-native o NHI, il divario di governance nell’accesso alle identità e nella sicurezza della supply chain potrebbe essere più ampio di quanto sembri. KeeperPAM è stato sviluppato proprio per colmare questa lacuna.

Fonte: Keeper Security

Il racconto che faccio quando parlo di sicurezza dei dati con le banche

Il racconto che faccio quando parlo di sicurezza dei dati con le banche

Scritta su un treno delle 7 del mattino, dopo tre caffè decisamente pessimi.

Questo articolo è nato come un messaggio su Teams al nostro Direttore Marketing. Ero sul treno delle 7 diretto a Manhattan, con tre caffè decisamente pessimi già in corpo, e avevo appena finito di spiegare a un collega cosa fa realmente PKWARE per le banche.

Ecco la storia che gli ho raccontato.

Quando entro in una grande banca, la domanda non è: “Che cosa fa il vostro prodotto?” Ogni fornitore ha il suo prodotto e la sua presentazione.

La vera domanda, quella che nessuno esprime apertamente, è un’altra:

“Considerata la complessità della nostra infrastruttura, sappiamo davvero dove si trovano tutti i nostri dati sensibili? E siamo in grado di proteggerli prima che qualcun altro possa comprometterli?”

Questa non è una domanda sulla qualità del lavoro del team di sicurezza. È una domanda che nasce dalla complessità dell’infrastruttura.

Con oltre duecentomila endpoint, numerosi ambienti cloud, milioni di file in SharePoint e sistemi legacy che continuano a gestire processi mission critical, la visibilità dei dati non è più un problema operativo: è un problema di architettura.

Vediamo come questa conversazione si traduce nella pratica, attraverso alcuni esempi tratti dalle banche con cui lavoro.

JPMorgan Chase: oltre un quarto di milione di endpoint

JPMorgan Chase gestisce più di 250.000 endpoint: sale operative, filiali, call center, notebook dei consulenti e dispositivi distribuiti in sedi che spesso nemmeno l’inventario IT riesce a censire completamente.

Su ciascuno di questi sistemi può essere presente qualche dato sensibile lasciato lì per errore: informazioni sulle carte di pagamento (PCI), dati personali (PII), vecchi screenshot di conti clienti salvati durante attività di assistenza e mai rimossi.

È qui che interviene PK Protect.

La piattaforma non si limita a individuare questi dati. Identifica il tipo di informazione, da quanto tempo è presente, verifica se è ancora utilizzata oppure se è ormai obsoleta e applica automaticamente la policy di protezione prevista.

A seconda del caso, il dato può essere cifrato, mascherato, anonimizzato, archiviato o eliminato. La scelta dipende dal tipo di dato, dai requisiti normativi e dalle politiche definite dall’organizzazione.

Una sola scansione. Un unico motore di policy. Più di 250.000 endpoint gestiti.

Fiserv: mettere ordine per semplificare gli audit

Per Fiserv il problema è diverso.

I dati sensibili non sono sconosciuti: sono semplicemente ovunque. Server, cartelle condivise, repository legacy.

L’obiettivo del CISO non è tanto scoprirli, quanto poter affrontare serenamente un audit.

Per questo PK Protect esegue la scansione dell’infrastruttura e, oltre a proteggere i dati, li centralizza in repository definiti e controllati.

In questo modo esiste un unico punto in cui risiedono le policy, un unico punto di riferimento per gli auditor e un ambiente facilmente gestibile dal team Compliance.

Quando arriva un’ispezione da parte dell’autorità di vigilanza, la domanda “Dove sono conservati i dati delle carte di pagamento?“ non richiede una riunione di novanta minuti. Basta una semplice interrogazione del sistema.

Western Union: SharePoint oltre i limiti di scalabilità

Western Union gestisce centinaia di milioni di record dei clienti e un’enorme infrastruttura SharePoint.

Microsoft consente di applicare le Sensitivity Labels ai documenti, ma gli strumenti nativi presentano limiti di scalabilità quando i volumi diventano estremamente elevati.

È qui che PK Protect fa la differenza.

La piattaforma individua i contenuti sensibili e applica automaticamente le etichette Microsoft anche su volumi molto superiori.

E se un file non può essere etichettato, la policy non si interrompe.

Il sistema passa automaticamente all’azione successiva prevista: maschera il contenuto, lo anonimizza, lo sposta oppure lo mette in quarantena.

In altre parole, il dato viene comunque protetto.

Wells Fargo e USAA: la stessa protezione, anche su scala petabyte

Ora immaginiamo un’infrastruttura di dimensioni ancora maggiori. Non parliamo più di endpoint, ma di cluster HDFS, tabelle Hive, bucket S3 e Azure Data Lake: gli ambienti in cui operano organizzazioni come Wells Fargo e USAA.

In contesti di questo tipo, una sola configurazione errata di un bucket può esporre su Internet una quantità di dati personali (PII) superiore a quella gestita complessivamente da alcuni piccoli Paesi.

Il motore di scansione è lo stesso. Le policy sono le stesse. Anche le opzioni di protezione rimangono invariate.

Ciò che cambia è l’ambiente in cui i dati risiedono.

PK Protect tratta un data lake di dimensioni petabyte con lo stesso approccio utilizzato per il laptop di un responsabile marketing: individua i dati sensibili, li classifica, li protegge e ne dimostra la conformità.

Il livello di controllo rimane identico; cambia soltanto il contesto in cui viene applicato.

È questo il principio su cui si basa l’intera piattaforma.

Truist: il mainframe che molti fornitori preferiscono evitare

È a questo punto che la conversazione cambia spesso tono. Basta parlare di dataset COBOL, file GDG o file PDS perché molti fornitori di soluzioni di sicurezza “moderne” sfoggiano un sorriso di circostanza e cambino rapidamente argomento.

Noi no.

Con Truist applichiamo ai sistemi mainframe lo stesso approccio che utilizziamo per un laptop. Individuiamo i dati sensibili all’interno dei programmi COBOL e dei dataset associati, quindi applichiamo le policy di protezione previste: crittografia, mascheramento, anonimizzazione o eliminazione dei dati, a seconda delle esigenze.

Il mainframe entra così a far parte dello stesso piano di controllo che governa endpoint e ambienti cloud.

Per le banche che operano con infrastrutture di questo tipo – e sono molte più di quanto lascino intendere i report degli analisti – questa rappresenta una differenza sostanziale.

Pochissimi fornitori sono in grado di offrire una protezione unificata su tutti e tre gli ambienti: endpoint, cloud e mainframe. Ed è proprio questo che rende la conversazione con i clienti molto più concreta.

Cosa significa, in concreto

L’idea è semplice: un’unica interfaccia, un unico prodotto e un solo motore di policy in grado di operare sugli endpoint di JPMorgan Chase, sui file server di Fiserv, su SharePoint di Western Union, sui data lake di Wells Fargo e USAA e sui mainframe di Truist.

L’obiettivo non è vendere una singola funzionalità.

Le banche acquistano qualcosa di molto più importante: la certezza che i dati sensibili siano individuati correttamente, protetti in modo coerente e sempre conformi ai requisiti normativi.

Secondo PKWARE, questo livello di affidabilità può essere raggiunto soltanto attraverso un’architettura unica, capace di gestire ogni ambiente in cui i dati vengono archiviati.

Questa è la storia che racconto ogni volta. Mi ci sono voluti un viaggio in treno e tre pessimi caffè per metterla nero su bianco. ll caffè, per fortuna, è stato l’unica cosa davvero difficile di quella mattina.

La conclusione, però, rimane la stessa.

Se ti occupi di sicurezza o protezione dei dati nel settore bancario e questa conversazione ti suona familiare, parliamone

Fonte: EJ Pappas – Pkware

SPARK in Tour: quando l’innovazione restituisce tempo alle persone

SPARK in Tour: quando l’innovazione restituisce tempo alle persone

Nelle ultime settimane Xurrent ha portato il nuovo roadshow europeo SPARK in tre città – Londra, Anversa e Monaco – con una formula pensata per essere più vicina a clienti e partner. Eventi regionali, gratuiti e ricchi di contenuti, nati per condividere la roadmap della piattaforma, presentare le ultime innovazioni e offrire sessioni pratiche durante le quali sperimentare in prima persona le nuove funzionalità.

Il filo conduttore dell’intero evento è stato il tempo.

In un contesto in cui l’Intelligenza Artificiale sta accelerando il ritmo del lavoro, la vera domanda non è quanto velocemente si riesca a fare qualcosa, ma come utilizzare il tempo che si riesce a recuperare. Per i team IT questo significa ridurre le attività manuali, eliminare passaggi inutili tra sistemi diversi e liberare risorse da dedicare a iniziative a maggior valore aggiunto.

Durante SPARK è emerso con chiarezza come il lavoro oggi sia distribuito tra numerosi strumenti – service management, monitoraggio, CMDB, sicurezza, sistemi HR, strumenti di sviluppo e piattaforme AI – e come proprio le integrazioni tra questi ambienti rappresentino spesso il principale ostacolo all’efficienza.

Per rispondere a questa sfida, Xurrent ha presentato tre importanti innovazioni.

La prima è Xurrent iPaaS, la nuova piattaforma di integrazione sviluppata internamente e inclusa nella sottoscrizione, che consente di collegare rapidamente Xurrent agli altri sistemi aziendali. Durante una sessione pratica, un cliente è riuscito a realizzare un’integrazione funzionante in pochi minuti: un’attività che fino a poco tempo fa avrebbe richiesto settimane di lavoro. Un esempio concreto di come sia possibile accelerare i processi e ridurre la complessità delle integrazioni.

Un altro tema centrale è stato quello dell’Intelligenza Artificiale, concepita come parte integrante della piattaforma e non come una funzionalità aggiuntiva. Tra le novità annunciate figurano i futuri AI Agent, progettati per svolgere attività operative in autonomia, iniziando dai processi di triage, così da supportare concretamente il lavoro quotidiano dei team IT.

Infine, è stata annunciata la futura disponibilità della funzionalità Agentless CMDB Discovery, prevista per il quarto trimestre, che consentirà di rilevare e mantenere aggiornati automaticamente gli asset IT senza installare agent sui dispositivi, migliorando la qualità e l’affidabilità delle informazioni presenti nella CMDB.

Più che una semplice presentazione di nuove funzionalità, SPARK ha rappresentato l’occasione per condividere una visione: costruire una piattaforma capace di ridurre la complessità, connettere sistemi e persone e restituire tempo alle organizzazioni. Un messaggio che sintetizza bene la direzione intrapresa da Xurrent e che accompagnerà l’evoluzione della piattaforma nei prossimi mesi.

Fonte: Xurrent


Più controllo sull’enrollment mobile: disponibili ora gli Onboarding Workflows per Android in Workspace ONE UEM

Più controllo sull’enrollment mobile: disponibili ora gli Onboarding Workflows per Android in Workspace ONE UEM

Ogni nuovo dispositivo mobile ha una prima ora critica: la finestra temporale tra l’enrollment e il primo utilizzo da parte dell’utente. In quell’intervallo, l’IT deve assicurarsi che le applicazioni, i profili e le policy di sicurezza corrette vengano distribuite nel giusto ordine, altrimenti si rischia di consegnare all’utente un dispositivo non funzionante. Fino ad oggi, quell’ordine era sostanzialmente lasciato al caso.

Con gli Onboarding Workflows per Android, ora ufficialmente disponibili in Workspace ONE UEM 2604, puoi finalmente progettare l’esperienza del primo giorno esattamente come desideri.

Le criticità dell’enrollment mobile oggi

Storicamente, il processo di enrollment dei dispositivi mobili non è mai stato completamente prevedibile. Applicazioni, profili e policy vengono distribuiti sul dispositivo in un ordine non sempre coerente. Quando la sequenza non è corretta, le conseguenze possono andare da semplici disagi operativi a problemi ben più gravi: il Launcher può attivarsi prima che siano installate le applicazioni necessarie; applicazioni che dipendono dall’identità dell’utente, come SSO ed email, possono non funzionare perché i certificati richiesti non sono ancora disponibili; le applicazioni interne possono andare in timeout perché i tunnel VPN non sono ancora pronti e, nel peggiore dei casi, i dati aziendali possono essere trasferiti su un dispositivo prima che siano attive le misure di sicurezza necessarie a proteggerli.

Per le organizzazioni che gestiscono grandi flotte di dispositivi mobili, questo non è un rischio teorico, ma una criticità concreta e quotidiana, che si traduce in ticket di supporto, nuovi processi di enrollment e perdita di produttività.

Un deployment mobile finalmente ordinato e prevedibile

Partendo dalla funzionalità di onboarding workflow già disponibile per il desktop, Freestyle Orchestrator ora supporta gli onboarding workflow anche per i dispositivi mobili. Gli amministratori possono definire una sequenza esplicita e prioritaria di risorse che deve essere completata su un dispositivo appena registrato prima che vengano distribuiti altri entitlement. Il workflow può essere configurato tramite la stessa interfaccia visuale già nota, impostando il tipo di distribuzione su Onboarding e assegnandolo agli smart group desiderati.

Da quel momento, la piattaforma si occupa del resto:

  • Tutti gli altri entitlement restano in attesa. Le assegnazioni dirette, gli altri workflow e i prodotti vengono sospesi finché l’onboarding workflow non viene completato con successo.
  • Lo stato è visibile. La sezione Device Details mostra chiaramente lo stato dell’onboarding — In Progress, Completed o Failed — così gli amministratori sanno sempre a che punto si trova ogni dispositivo.

Il risultato: ogni nuovo dispositivo raggiunge uno stato noto e affidabile, con le risorse distribuite nell’ordine progettato.

Progettato per flotte di dispositivi che non possono permettersi errori nella prima ora di utilizzo

Gli Onboarding Workflows sono particolarmente utili per le organizzazioni in cui garantire un’esperienza coerente fin dal day zero significa fare la differenza tra un utente subito operativo e una richiesta di assistenza.

  • Retail e magazzino I dispositivi rugged vengono avviati con Launcher, Wi-Fi, profili scanner e applicazioni di inventario nella sequenza corretta, pronti per scansionare, conteggiare e operare già dal primo turno.
  • Sanità I dispositivi clinici condivisi arrivano con profili di sicurezza e applicazioni approvate già configurati prima che vengano sincronizzati i dati dei pazienti.
  • Servizi sul campo I tecnici ricevono tablet completamente configurati prima di lasciare il deposito, evitando scenari in cui devono fermarsi e contattare il supporto.
  • Servizi finanziari e settori regolamentati Profili di restrizione, agenti MTD e configurazioni di compliance sono garantiti come attivi prima che dati aziendali vengano distribuiti sul dispositivo.
Un’esperienza migliore per amministratori, utenti finali e helpdesk

Gli Onboarding Workflows non riguardano solo la sequenza di deployment. Cambiano l’economia complessiva del rollout dei dispositivi.

  • Riduzione del costo di supporto per dispositivo. I ticket causati da conflitti o anomalie durante il processo di enrollment si riducono drasticamente quando il comportamento del sistema è prevedibile.
  • Tempo di produttività più rapido. Gli utenti ricevono un dispositivo funzionante al primo tentativo, non al secondo o al terzo.
  • Nessun nuovo strumento da imparare. La funzionalità è integrata in Freestyle Orchestrator, quindi gli amministratori utilizzano la stessa interfaccia low-code già conosciuta.
  • Le stesse capacità avanzate di workflow. Retry, logica condizionale, sequencing e grouping funzionano come in qualsiasi altro workflow.
Inizia oggi

Onboarding Workflows per Android è ora generalmente disponibile nella release Workspace ONE UEM 2604, senza costi di licenza aggiuntivi.

Apri Freestyle Orchestrator nella tua UEM Console, crea un nuovo workflow, imposta il tipo di deployment su Onboarding e assegnalo a uno smart group.

Fonte: Omnissa

Keeper Security è stata riconosciuta da Gartner tra le aziende di sicurezza a più rapida crescita nel report Market Share Analysis 2026 sul mercato globale del software di sicurezza (dati 2025)

Keeper Security è stata riconosciuta da Gartner tra le aziende di sicurezza a più rapida crescita nel report Market Share Analysis 2026 sul mercato globale del software di sicurezza (dati 2025)

Il rapporto Gartner Market Share Analysis: Security Software, Worldwide, 2025 indica Keeper Security come la seconda azienda di sicurezza in più rapida crescita a livello mondiale, dopo solo Google. Keeper ha aumentato i ricavi del 53,42% fino a raggiungere i 143 milioni di dollari. Riteniamo che questo numero rifletta molto di più di un forte fatturato: riflette la direzione che sta prendendo la sicurezza aziendale. Il rapporto completo è disponibile sul sito di Gartner per gli abbonati.

Gartner è la società di ricerca e consulenza tecnologica leader a livello mondiale e questo rapporto traccia ogni anno la crescita dei ricavi nel mercato globale dei software di sicurezza.

Cosa ha determinato la crescita

Le organizzazioni stanno abbandonando le soluzioni singole e gli strumenti separati per la gestione delle password, dei segreti, degli accessi privilegiati e delle connessioni remote, a favore di piattaforme integrate che gestiscono tutte queste funzionalità all’interno di un’unica architettura.

I responsabili degli acquisti nel settore della sicurezza stanno prestando maggiore attenzione a come l’IA venga effettivamente integrato nei prodotti. I fornitori che hanno guadagnato terreno nel 2025 sono stati quelli che sono riusciti a rendere i team di sicurezza più rapidi ed efficaci grazie all’intelligenza artificiale, non quelli che si sono limitati ad apporre l’etichetta “basato sull’intelligenza artificiale” su funzionalità già esistenti senza modificarne le capacità alla base.

Cosa significa per le organizzazioni che valutano il PAM

Il mercato PAM si sta consolidando. Gli acquirenti desiderano sempre più un unico fornitore che possa gestire credenziali, segreti, sessioni privilegiate e accesso all’infrastruttura con audit trail, architettura zero-knowledge e controlli enterprise integrati fin dall’inizio.

KeeperPAM offre tutte queste funzionalità attraverso una piattaforma unificata. Non c’è bisogno di mettere insieme strumenti separati, di gestire registri di audit frammentati o di occuparsi di lacune in cui le credenziali si perdono.

Keeper Forcefield protegge gli endpoint di Windows dagli attacchi che sfruttano la memoria di sistema per sottrarre dati sensibili. Questi attacchi prendono di mira direttamente la memoria delle applicazioni, dove i dati vengono temporaneamente decriptati durante l’uso. Forcefield blocca i processi dannosi che tentano di estrarre password e token di sessione a livello di processo prima che possano raggiungere tali dati.

KeeperAI porta il rilevamento e la risposta delle minacce AI in tempo reale alle sessioni privilegiate analizzando l’attività delle sessioni live, classificando il comportamento per livello di rischio e terminando le sessioni quando vengono rilevate minacce critiche. I team di sicurezza ricevono riepiloghi forensi dettagliati senza dover esaminare manualmente centinaia di registrazioni di sessioni.

Perché oggi l’architettura zero-knowledge è più importante

Gli strumenti tradizionali di gestione delle password e PAM memorizzano le chiavi di crittografia sui propri server, il che significa che il fornitore può teoricamente accedere ai tuoi dati. Il modello zero-knowledge di Keeper garantisce che le chiavi di crittografia non escano mai dal tuo controllo e che nessuno abbia accesso ai tuoi dati non criptati tranne te – nemmeno Keeper stesso.

Man mano che gli attacchi informatici diventano sempre più sofisticati e i rischi legati alla supply chain diventano una preoccupazione diffusa, le organizzazioni stanno esaminando attentamente la postura di sicurezza di ogni fornitore nel loro stack di sicurezza. Una piattaforma zero-knowledge elimina un’intera categoria di rischio.

Il contesto di mercato

Gartner ha collocato Keeper al secondo posto tra le aziende di sicurezza a più rapida crescita a livello globale, davanti a Fortra e dietro solo a Google. Crediamo che la crescita di Google sia guidata dalle sue dimensioni e dall’ampiezza della sua offerta nell’intero ecosistema della sicurezza. La crescita di Keeper è concentrata su PAM, gestione dei segreti e protezione delle credenziali aziendali. A nostro avviso, in quello specifico mercato, la crescita del fatturato del 53,42% registrata da Keeper riflette una forte corrispondenza tra prodotto e mercato.

Fonte: Gartner, Market Share Analysis: Security Software, Worldwide, 2025, Rahul Yadav and Deepali, 11 maggio 2026, G00846661.

GARTNER è un marchio di Gartner, Inc. e/o delle sue affiliate. Gartner non promuove alcun fornitore, prodotto o servizio descritto nelle sue pubblicazioni di ricerca e non consiglia agli utenti di selezionare solo i fornitori con le valutazioni più alte o altre designazioni. Le pubblicazioni di ricerca di Gartner contengono le opinioni dell’organizzazione Research & Advisory di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina tutte le garanzie, espresse o implicite, in relazione a questa ricerca, comprese le garanzie di commerciabilità o idoneità per uno scopo particolare.

Fonte: Keeper Security