Lookout Social Engineering Protection

Lookout Social Engineering Protection

Per anni, la cybersecurity si è concentrata su alcuni principi fondamentali: proteggere il perimetro, controllare gli accessi e formare i dipendenti affinché sappiano riconoscere i link sospetti. Se queste misure venivano applicate correttamente, si riteneva che fosse possibile mantenere sicura l’azienda.

L’evoluzione dell’AI ha messo in discussione questo approccio.

Gli attaccanti non hanno più bisogno di violare il perimetro o di indurre un dipendente a cliccare su un link palesemente malevolo. L’AI è in grado di creare fiducia artificialmente, generando messaggi convincenti, impersonando dirigenti, clonando voci e adattando le tecniche di manipolazione in tempo reale. E, sempre più spesso, questi attacchi raggiungono i dipendenti attraverso il dispositivo e i canali di comunicazione di cui si fidano maggiormente: il mobile.

Il tradizionale approccio alla cybersecurity non è stato progettato per questo scenario.

Il paradosso della manipolazione sul piccolo schermo

Il mobile è diventato l’ambiente ideale per gli attacchi basati sulla manipolazione. I dipendenti prendono decisioni rapide su schermi di piccole dimensioni, con meno indicatori di sicurezza e poco tempo per esaminare attentamente ciò che vedono o ascoltano. Si spostano continuamente tra SMS, app di messaggistica, piattaforme di collaborazione e chiamate vocali, spesso al di fuori della portata dei tradizionali controlli di sicurezza aziendali.

Gli attaccanti sanno che il mobile offre loro un vantaggio e lo stanno sfruttando. Su uno smartphone c’è meno contesto, è più difficile verificare le identità e un attacco può passare facilmente da un messaggio di testo a una telefonata o a un altro canale.

L’AI ha reso questi attacchi molto più difficili da individuare. Gli attaccanti possono creare in pochi secondi messaggi convincenti e personalizzati, clonare la voce di un dirigente o di un collega e utilizzare deepfake per rendere l’interazione apparentemente legittima. Ciò che una volta richiedeva molto tempo e notevoli risorse oggi può essere realizzato rapidamente e su larga scala, rendendo molto più semplice conquistare la fiducia di una persona e influenzare ciò che farà successivamente.

Stiamo già osservando questo fenomeno in diversi modi:

  • Voice Phishing (Vishing): i cloni vocali generati dall’AI possono impersonare in modo convincente dirigenti, colleghi, addetti al supporto IT e altre persone fidate, rendendo le telefonate uno strumento particolarmente efficace di social engineering. Una ricerca di settore condotta da Keepnet Labs stima che gli attacchi di vishing costino alle organizzazioni colpite una media di 14 milioni di dollari all’anno.
  • Smishing senza link: non tutti i messaggi di phishing richiedono un link convincente. Gli attaccanti utilizzano sempre più spesso l’AI per portare avanti conversazioni testuali credibili, fingendosi dirigenti, colleghi o altre persone fidate. Una volta instaurata la fiducia, possono chiedere alla vittima di trasferire denaro, condividere credenziali o compiere un’altra azione sensibile.

La tradizionale formazione sulla sicurezza informatica non è stata progettata per questo ambiente. Su uno schermo di sei pollici, molti degli elementi visivi e contestuali che i dipendenti sono stati formati a controllare semplicemente scompaiono. Chiedere a un dipendente, sottoposto a pressione, di distinguere un dirigente autentico da un messaggio generato dall’AI o da un clone vocale sintetico non è più una strategia di sicurezza sufficiente.

L’elemento umano rimane uno dei punti di ingresso più frequentemente sfruttati per compromettere un’azienda. In uno scenario di minacce basate sull’AI, gli attaccanti non devono necessariamente aggirare ogni controllo di sicurezza o ingannare ogni dipendente. Devono soltanto riuscire a manipolare in modo convincente una persona, su un dispositivo, nel momento giusto.

Presentazione di Lookout Social Engineering Protection (SEP)

Lookout presenta Social Engineering Protection (SEP), un nuovo modulo di Lookout Mobile AI Security Platform, progettato per proteggere la forza lavoro mobile dalla nuova generazione di manipolazioni basate sull’AI.

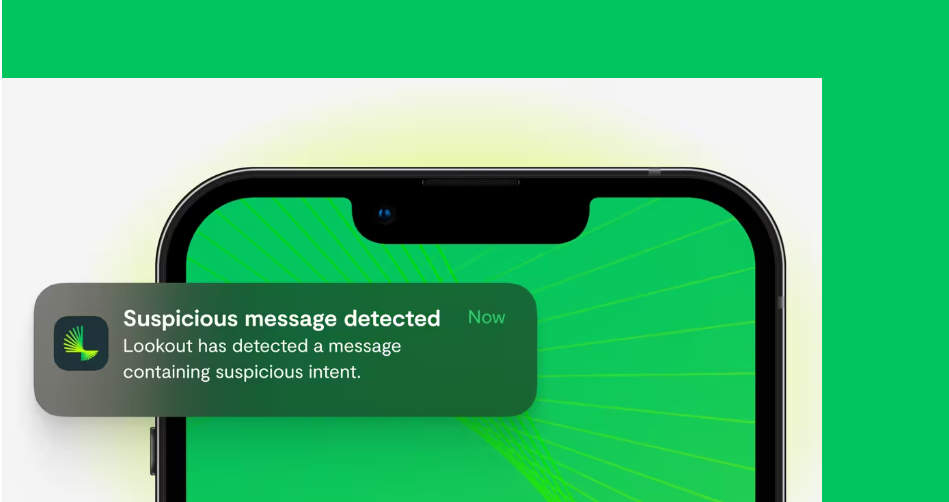
Gli strumenti di sicurezza tradizionali cercano in genere minacce note, come URL malevoli o altri indicatori di compromissione. SEP va oltre. Analizza non solo il link, ma utilizza l’AI per comprendere che cosa un messaggio sta chiedendo alla persona di fare, chi sembra esserne l’autore e se l’interazione presenta caratteristiche sospette. Questo consente a SEP di individuare gli attacchi di social engineering tramite testo e voce, compresi quelli che non contengono alcun link malevolo.

  • Protezione dallo smishing: analizza continuamente i messaggi SMS, MMS e RCS in entrata su iOS e Android per rilevare in tempo reale link malevoli, tentativi di phishing e comportamenti sospetti.
  • Protezione dal vishing: analizza audio e messaggi vocali per rilevare cloni vocali e deepfake generati dall’AI, trascrivendo al contempo le conversazioni per identificare intenzioni sospette e schemi tipici delle truffe.
  • Autenticazione del numero di telefono e blocco centralizzato delle chiamate: verifica i segnali relativi all’identità mobile e le informazioni associate al numero di telefono per contribuire a determinare se un chiamante è legittimo o sospetto. I team di sicurezza possono utilizzare queste informazioni per applicare policy basate sul rischio e bloccare numeri noti o sospetti sui dispositivi dei dipendenti.

Combinando analisi avanzata dell’intento linguistico, verifica dell’identità a livello di operatore e rilevamento delle voci sintetiche, SEP identifica e intercetta le manipolazioni basate sull’AI in tempo reale, prima che un dipendente possa essere manipolato e indotto a compiere un’azione non sicura.

I tre pilastri della sicurezza mobile nell’era dell’AI

Con il lancio di Social Engineering Protection, Lookout aggiunge il terzo pilastro fondamentale alla propria Mobile AI Security Platform. La piattaforma affronta ora tre dei principali rischi per la forza lavoro mobile: il modo in cui i dipendenti utilizzano l’AI e possono potenzialmente esporre dati, le vulnerabilità nelle app mobili su cui fanno affidamento e gli attacchi di social engineering progettati per manipolare le persone.

  1. Visibilità e governance dell’AI: protegge i dati aziendali offrendo visibilità e controllo sulle interazioni dei dipendenti con applicazioni di AI generativa, agentica e Shadow AI.
  2. Mobile Software Exposure Center (MSEC): riduce il rischio legato al software mobile identificando continuamente componenti, SDK e librerie vulnerabili integrati nelle applicazioni mobili compilate.
  3. Social Engineering Protection (SEP): protegge i dipendenti dalle manipolazioni basate sull’AI rilevando e bloccando in tempo reale smishing, vishing, clonazione vocale e altri sofisticati attacchi di social engineering.
Una nuova difesa nell’era della manipolazione basata sull’AI

L’AI ha accelerato le tecniche di manipolazione. Il giudizio umano non dispone di un simile acceleratore.

Da oltre 15 anni, Lookout analizza la telemetria relativa alle minacce mobile proveniente da 235 milioni di dispositivi e 400 milioni di applicazioni in tutto il mondo. Abbiamo integrato Social Engineering Protection direttamente in Lookout Mobile AI Security Platform, estendendo la protezione attraverso lo stesso agente leggero e la stessa console unificata che i nostri clienti già utilizzano. Le organizzazioni possono aggiungere queste funzionalità di difesa avanzate senza implementare un ulteriore agente, introdurre un nuovo ambiente di sicurezza separato o aggiungere infrastrutture complesse.

Il nuovo perimetro aziendale è umano, mobile e sempre più preso di mira dall’AI. Anche le nostre difese devono evolversi di conseguenza.

Fonte: Lookout – Jim Dolce CEO
Quanto tempo occorre per correggere una vulnerabilità critica?

Quanto tempo occorre per correggere una vulnerabilità critica?

Le organizzazioni stanno diventando sempre più efficaci nell’individuare le vulnerabilità. I moderni strumenti di threat intelligence, i vulnerability scanner e le piattaforme di monitoraggio continuo generano un flusso costante di alert e informazioni, segnalando ai team di sicurezza i potenziali rischi e consentendo loro di adottare un approccio proattivo ed efficace.

Tuttavia, individuare le vulnerabilità è solo il primo passo. La vera sfida consiste nel porvi rimedio prima che possano essere sfruttate dagli attaccanti.

Purtroppo, la finestra temporale tra la scoperta di una vulnerabilità e il suo sfruttamento si sta riducendo. Sysdig ha rilevato che gli attori delle minacce possono sfruttare una vulnerabilità appena divulgata in meno di 10 ore, mentre il tempo medio necessario per effettuare la remediation di una vulnerabilità critica è di circa 60 giorni. Si tratta di un divario ampio e pericoloso.

In molte organizzazioni, i maggiori ritardi si verificano dopo l’identificazione di una vulnerabilità, quando i risultati delle scansioni passano dai team di Security ai processi operativi, dove la gestione delle responsabilità, la prioritizzazione, la visibilità sugli asset e il monitoraggio della remediation diventano più complessi.

Ogni giorno in cui una vulnerabilità critica rimane aperta aumenta il rischio operativo, assorbe tempo prezioso delle risorse tecniche e spinge il CISO e il gruppo dirigente a chiedersi perché la remediation non sia ancora stata completata.

Comprendere cosa accade durante il passaggio di consegne tra Security e IT è fondamentale per una gestione efficace delle vulnerabilità e per ridurre il divario tra l’individuazione e la risoluzione di una vulnerabilità.

Il tempo gioca contro il tuo team di Security

Ogni vulnerabilità ha una finestra di esposizione: il periodo di tempo che intercorre tra la scoperta e la remediation. Più a lungo una vulnerabilità rimane aperta, più aumenta la possibilità che gli attaccanti riescano a sfruttarla.

In passato, le organizzazioni disponevano spesso di mesi o addirittura anni prima che gli attaccanti sviluppassero exploit affidabili per le vulnerabilità appena divulgate. Oggi, invece, il rischio che una vulnerabilità nota si trasformi in un incidente di sicurezza è più elevato che mai.

Ogni giorno la superficie di attacco si amplia, mentre gli attori delle minacce effettuano attività di scanning alla ricerca di sistemi non protetti o concatenano più vulnerabilità per lanciare attacchi su larga scala.

La visibilità, generalmente, non rappresenta il problema. La maggior parte dei team di Security aziendali utilizza funzionalità di vulnerability scanning, in grado di identificare più vulnerabilità di quante sia realisticamente possibile gestire contemporaneamente.

Il rischio diminuisce soltanto quando una vulnerabilità viene effettivamente corretta. Per questo motivo, ridurre la finestra di esposizione rappresenta una metrica operativa fondamentale per i responsabili IT che vogliono dimostrare quanto efficacemente l’organizzazione stia gestendo le proprie vulnerabilità.

Perché le vulnerabilità critiche rimangono irrisolte per settimane

Quando un vulnerability scanner identifica una vulnerabilità critica, può iniziare il relativo processo operativo di remediation. Tuttavia, molte vulnerabilità critiche richiedono troppo tempo per essere risolte per i seguenti motivi:

  • Responsabilità sugli asset poco chiara: non è chiaro chi sia responsabile del sistema o dei sistemi vulnerabili.
  • Inventari degli asset incompleti o obsoleti: non esiste un inventario accurato degli asset on-premise, cloud e remoti.
  • Record degli asset duplicati o obsoleti: esistono più record per lo stesso dispositivo, creando confusione su quali asset richiedano effettivamente un intervento.
  • Mancanza di contesto aziendale: il punteggio CVSS di una vulnerabilità non racconta tutta la storia. I team di Security devono anche comprendere quanto sia critico per il business l’asset interessato, così che l’IT possa stabilire correttamente le priorità di remediation.
  • Priorità IT concorrenti: aggiornamenti infrastrutturali, deployment software, supporto agli utenti e attività di manutenzione ordinaria competono per le stesse risorse limitate. In assenza di un contesto adeguato per stabilire le priorità, la remediation delle vulnerabilità critiche rischia di essere posticipata a favore di attività percepite come più urgenti.
  • Workflow di ticketing non integrati: i vulnerability scanner identificano il rischio, ma la remediation viene gestita attraverso piattaforme separate di patch management e ITSM. Senza un’integrazione tra questi sistemi, i rilievi delle scansioni non vengono collegati ai ticket creati per risolverli.
  • Visibilità limitata sull’avanzamento della remediation: una volta che il team di Security crea un ticket, questo potrebbe perdere visibilità su ciò che accade successivamente e sul fatto che l’IT stia effettivamente intervenendo oppure no.

Nessuna di queste difficoltà deriva dalla mancanza di strumenti o processi di vulnerability management da parte dei team di Security o IT.

Tuttavia, quando i team lavorano con strumenti, priorità e metriche differenti, manca un’unica fonte affidabile di dati sugli asset. Questo rende difficile stabilire quali vulnerabilità debbano essere affrontate per prime.

Di conseguenza, i responsabili IT perdono tempo nel coordinamento tra i diversi team e il backlog di remediation continua a crescere. Diventa più difficile programmare le finestre di manutenzione e il management può perdere visibilità sul fatto che il rischio stia effettivamente diminuendo.

Una migliore capacità di rilevamento, da sola, non accelera la remediation

Dopo aver investito molto in vulnerability scanner, strumenti di sicurezza degli endpoint, threat intelligence e piattaforme di monitoraggio continuo, sai dove si trovano i problemi.

Aggiungere altri alert non sarà d’aiuto.

Ridurre il divario tra discovery e remediation richiede di:

  • Comprendere la gravità e il potenziale impatto di ogni vulnerabilità
  • Stabilire chi, all’interno del team, sia responsabile della remediation di ciascun asset
  • Verificare che la remediation sia stata effettivamente completata quando un ticket viene chiuso
  • Monitorare i tempi di remediation e dimostrare che il rischio di sicurezza sta diminuendo

Il rilevamento è un primo passaggio essenziale. Indica dove si trovano i problemi.

La remediation dimostra invece la capacità di esecuzione operativa.

Per i responsabili IT, questa è la differenza tra limitarsi a riportare il numero delle vulnerabilità e dimostrare al management una riduzione misurabile del rischio per l’organizzazione.

Accelera la remediation con una Cyber Asset Intelligence condivisa

Una base dati condivisa sugli asset consente ai team di Security e IT di accedere alle stesse informazioni affidabili e di avere una visione comune dell’ambiente, comprendente:

  • Un inventario accurato degli asset, che aiuta i team a identificare i sistemi interessati ed elimina il tempo speso a riconciliare record in conflitto tra loro.
  • Visibilità sulle responsabilità, che facilita l’assegnazione rapida delle attività alle persone corrette, evitando continui passaggi da un team all’altro.
  • Contesto aziendale, che aiuta a stabilire le priorità degli interventi sulla base del rischio reale e non soltanto della gravità tecnica: è questo il principio alla base del risk-based vulnerability management.
  • Monitoraggio della remediation, per seguire l’avanzamento delle attività e verificare che le vulnerabilità siano state effettivamente risolte.
  • Risultati misurabili, per valutare le performance e la riduzione del rischio.

Con una base informativa condivisa, i team di Security possono stabilire le priorità dei rilievi con maggiore sicurezza, mentre i team IT dispongono del contesto necessario per intervenire rapidamente.

Altrettanto importante è il fatto che il management ottiene metriche affidabili sull’avanzamento della remediation, mentre i responsabili IT acquisiscono il contesto operativo necessario per stabilire le priorità delle attività e allocare le risorse in modo efficace.

Fornendo una base affidabile di dati sugli asset condivisa tra team Security e IT, Lansweeper AI Cyber Asset Intelligence Platform aiuta le organizzazioni a migliorare la prioritizzazione, accelerare il passaggio delle attività di remediation e misurare ciò che conta di più: la rapidità con cui le vulnerabilità note possono essere individuate e risolte.

Misurare il successo significa misurare ciò che viene effettivamente risolto

Oggi i responsabili Security, i manager IT e i CIO devono essere tutti in grado di dimostrare che le attività di remediation stanno riducendo il rischio per l’azienda.

Per farlo, i team di Security e IT devono condividere una visione comune degli asset, delle responsabilità, del contesto aziendale e dello stato della remediation.

Con Lansweeper come single source of truth, i team di Security e IT possono smettere di utilizzare le riunioni di aggiornamento per spiegare perché le vulnerabilità siano ancora irrisolte e collaborare invece per dimostrare progressi misurabili, migliorando al tempo stesso le performance della remediation.

Fonte: Lansweeper – By Thi Tran


Che cos’è l’AI Asset Management? E perché rappresenta il tassello mancante della governance dell’Intelligenza Artificiale

Che cos’è l’AI Asset Management? E perché rappresenta il tassello mancante della governance dell’Intelligenza Artificiale

L’intelligenza artificiale è ormai parte integrante delle attività quotidiane delle aziende. I dipendenti utilizzano strumenti di AI generativa per creare contenuti, gli sviluppatori integrano modelli di IA nelle applicazioni attraverso API e i fornitori di software introducono continuamente nuove funzionalità basate sull’intelligenza artificiale nei prodotti già in uso.

La vera sfida, però, non è l’adozione dell’IA, bensì la capacità di sapere dove viene utilizzata, chi la utilizza e a quali dati può accedere. Molte organizzazioni non dispongono di questa visibilità e, di conseguenza, i programmi di AI Governance faticano a tenere il passo con la rapida diffusione dell’intelligenza artificiale. Le policy possono anche essere state definite, ma risultano difficili da applicare quando non si conoscono con precisione i sistemi AI presenti nell’ambiente aziendale.

È proprio qui che entra in gioco l’AI Asset Management, ovvero l’attività di individuare, validare, monitorare e governare tutti gli asset di intelligenza artificiale presenti in un’organizzazione. Grazie a informazioni affidabili e continuamente aggiornate sugli asset (AI Asset Intelligence), questa disciplina aiuta i team IT, Security, Risk e Compliance a comprendere come viene utilizzata l’IA, coordinare le decisioni, ridurre i rischi e supportare le iniziative di governance in tutto il patrimonio digitale aziendale.

Che cos’è l’AI Asset Management?

L’AI Asset Management fornisce una visione completa dei sistemi di intelligenza artificiale presenti in azienda: dove sono utilizzati, quali dati possono elaborare, chi ne è il responsabile e quale impatto possono avere sui rischi operativi e sugli obblighi di conformità.

A differenza dei tradizionali inventari IT, che tendono a diventare rapidamente obsoleti, l’AI Asset Management si basa su un processo continuo di scoperta e validazione degli asset. Questo consente alle organizzazioni di mantenere una conoscenza sempre aggiornata dell’utilizzo dell’IA su endpoint, servizi cloud, piattaforme SaaS, API e ambienti di Shadow IT.

Cosa si intende per AI Asset?

Gli asset di intelligenza artificiale possono assumere forme molto diverse e comprendono, ad esempio:

  • modelli di machine learning sviluppati internamente o da terze parti;
  • dataset utilizzati per il training e la validazione dei modelli;
  • applicazioni SaaS dotate di funzionalità AI;
  • API ed endpoint che consentono l’accesso ai modelli di IA;
  • autonomous agents e copilots;
  • librerie di prompt e istruzioni di sistema;
  • estensioni del browser con funzionalità di intelligenza artificiale;
  • workflow aziendali che integrano l’IA nei processi operativi.

Molte organizzazioni rimangono sorprese nello scoprire quanti asset AI siano già presenti nel proprio ambiente. Le funzionalità di intelligenza artificiale sono infatti sempre più integrate nelle applicazioni utilizzate quotidianamente dai dipendenti, rendendone difficile l’identificazione attraverso i soli processi manuali.

Perché l’AI Asset Management è così importante?

Il problema non è l’adozione dell’intelligenza artificiale, ma la capacità di sapere dove essa sia realmente presente.

Secondo una ricerca di IBM AI governance del 2026, solo il 18% delle imprese dispone di un inventario completo dei propri sistemi di IA, nonostante la loro diffusione continui ad accelerare. Anche Gartner®, nel report Cybersecurity Innovations in AI Risk Management and Use Survey 2025, evidenzia come solo l’8% delle organizzazioni di medie dimensioni abbia implementato una governance completa dell’intelligenza artificiale.

Una governance efficace si basa su informazioni affidabili: non è possibile governare ciò che non si riesce a vedere.

Con la crescente diffusione dell’IA, molte organizzazioni si trovano infatti ad affrontare un divario tra le policy di governance e la realtà operativa. Nuovi strumenti vengono introdotti attraverso estensioni del browser, piattaforme SaaS, servizi cloud, integrazioni sviluppate dai team IT e sperimentazioni condotte direttamente dai dipendenti. Alcuni sono approvati e documentati, altri sfuggono completamente ai processi di controllo.

Senza un sistema di AI Asset Management, molte aziende non sono in grado di rispondere a domande essenziali:

  • Quali sistemi di IA sono attualmente in uso?
  • Chi ne è il responsabile?
  • A quali dati possono accedere?
  • Quali processi aziendali dipendono da essi?
  • Quali nuovi rischi introducono?

Queste aree di scarsa visibilità rappresentano una criticità per i team IT, Security, Compliance e Risk Management.

Perché il tradizionale IT Asset Management non è sufficiente?

L’IT Asset Management continua a svolgere un ruolo fondamentale nella gestione di hardware, software e infrastrutture. Tuttavia, l’intelligenza artificiale introduce un livello di complessità completamente nuovo.

I sistemi AI sono dinamici: i modelli vengono aggiornati, i dataset evolvono, le API collegano servizi esterni e nuove funzionalità possono essere integrate nelle applicazioni senza richiedere installazioni dedicate.

Un laptop, ad esempio, rimane sostanzialmente lo stesso asset nel tempo; un’applicazione dotata di funzionalità AI, invece, può acquisire nuove capacità attraverso gli aggiornamenti, collegarsi a modelli esterni o iniziare a elaborare nuove categorie di dati da un mese all’altro.

Per questo motivo le organizzazioni hanno bisogno di affiancare all’IT Asset Management una visibilità specifica sugli asset di intelligenza artificiale.

Il ruolo dell’AI Asset Management nella AI Governance

I framework di AI Governance hanno l’obiettivo di definire responsabilità, gestire i rischi e promuovere un utilizzo responsabile dell’intelligenza artificiale. Tuttavia, la loro efficacia dipende dalla qualità delle informazioni disponibili.

Molti programmi di governance danno per scontato che tutti i sistemi AI siano già stati identificati e documentati, ma nella pratica questa condizione è spesso lontana dalla realtà.

Lo stesso report Gartner evidenzia che il 72% delle organizzazioni di medie dimensioni ha rilevato prove o sospetti dell’utilizzo, da parte dei dipendenti, di strumenti pubblici di AI generativa non autorizzati.

Le organizzazioni scoprono regolarmente strumenti di Shadow AI, integrazioni non approvate, estensioni del browser con funzionalità AI, API sconosciute collegate alle applicazioni aziendali e dataset utilizzati senza una chiara attribuzione di responsabilità.

Senza informazioni affidabili sugli asset, la governance diventa inevitabilmente reattiva anziché proattiva.

Al contrario, disponendo di informazioni continuamente validate, i team IT e Security possono lavorare su una base comune di conoscenza, migliorando il coordinamento, rendendo più sicura l’automazione dei processi e ottenendo una riduzione del rischio misurabile.

Partire da informazioni affidabili, non da supposizioni

Molte organizzazioni iniziano il proprio percorso di AI Governance ponendosi una domanda semplice: “Quali sistemi di intelligenza artificiale sono già presenti oggi nel nostro ambiente?”

La risposta è spesso più complessa del previsto. Applicazioni SaaS, servizi cloud, API, estensioni del browser e sperimentazioni autonome dei dipendenti fanno sì che gli strumenti di IA siano ormai presenti ovunque.

Senza una conoscenza affidabile di ciò che esiste realmente nell’ambiente aziendale, le iniziative di governance rischiano di limitarsi a documenti di policy e verifiche periodiche.

Una governance efficace deve invece poggiare su una base condivisa di AI Asset Intelligence, continuamente aggiornata e validata. Solo disponendo di dati completi, coerenti e aggiornati sugli asset AI è possibile coordinare le decisioni, automatizzare i processi, rispondere tempestivamente ai rischi e dimostrare la conformità alle normative con maggiore sicurezza.

In questo percorso la piattaforma AI Cyber Asset Intelligence di Lansweeper, attraverso la discovery e la validazione continua degli asset, aiuta le organizzazioni a comprendere l’effettiva adozione dell’intelligenza artificiale, individuare utilizzi non autorizzati, ridurre le aree di scarsa visibilità e supportare le iniziative di AI Governance su tutto il patrimonio digitale aziendale.

Fonte: Lansweeper

La guerra informatica è ormai una questione di sicurezza per tutte le aziende

La guerra informatica è ormai una questione di sicurezza per tutte le aziende

La guerra informatica non si limita più alla geopolitica. Quella che un tempo era principalmente una preoccupazione per le agenzie governative e le aziende del settore della difesa, ora è una realtà per le aziende di ogni settore. Nel marzo 2026, un gruppo di hacker collegato all’Iran, Handala, ha dichiarato di aver cancellato oltre 200.000 sistemi, server e dispositivi mobili presso la Stryker, un’azienda di tecnologia medica senza alcun legame diretto con conflitti geopolitici, sfruttando uno strumento legittimo di gestione degli endpoint all’interno dell’ambiente aziendale.

Questa è la realtà con cui le aziende ora devono confrontarsi. Le organizzazioni vengono prese di mira indipendentemente dalla loro vicinanza al conflitto e l’idea che solo le agenzie governative siano a rischio sta diventando sempre più pericolosa. La superficie degli attacchi informatici è aumentata, le tattiche continuano a evolversi e il livello di sicurezza aziendale deve evolversi di pari passo.

Come la guerra informatica sta interessando le aziende

Le moderne strategie di guerra informatica non prendono più di mira esclusivamente governi o infrastrutture nazionali. Sempre più spesso, gli attori sponsorizzati dagli Stati colpiscono le aziende, considerate un punto di accesso strategico per generare effetti su larga scala: compromettere le supply chain, sottrarre dati sensibili o provocare interruzioni attraverso infrastrutture digitali interconnesse. Allo stesso tempo, le minacce criminali continuano ad evolversi con rapidità. L’automazione dell’AI ha reso gli attacchi sofisticati più economici e più rapidi da eseguire e le piattaforme Ransomware-as-a-Service (RaaS) hanno reso strumenti un tempo riservati a gruppi altamente specializzati accessibili anche a criminali con competenze limitate. Campagne di phishing generate dall’AI, malware automatizzati e strumenti di attacco sempre più avanzati rappresentano oggi la norma, non più un’eccezione. Le imprese si trovano quindi ad affrontare una duplice sfida: da un lato le minacce riconducibili ad attori statali, dall’altro quelle provenienti dalla criminalità organizzata. Sebbene abbiano motivazioni differenti, entrambe sfruttano vulnerabilità simili, rendendo necessarie strategie di difesa integrate e un approccio alla sicurezza sempre più strutturato.

La dimensione della supply chain rende questa situazione particolarmente pericolosa. Una singola violazione può colpire qualsiasi azienda ad essa collegata e numerose di queste organizzazioni non si sono mai considerate un potenziale bersaglio. È proprio su questo presupposto che fanno affidamento gli hacker. Le aziende non sono semplici spettatori, spesso sono proprio loro a consentire il successo degli attacchi su larga scala. L’accesso a una rete aziendale significa accesso a clienti, partner, dati sensibili e sistemi finanziari. Qualsiasi organizzazione inserita in una supply chain complessa può diventare un vettore di attacco.

Le aziende sottovalutano l’impatto delle identità sulla superficie di attacco

Nella maggior parte degli attacchi informatici su larga scala, le identità compromesse sono gli obiettivi principali. Gli aggressori informatici utilizzano tecniche come l’attacco di password spray e il furto di credenziali per violare le organizzazioni di qualsiasi settore, compresi i servizi sanitari e finanziari. In molti casi, il punto di ingresso può essere ricondotto a un’identità compromessa, incluse le identità non umane (Non-Human Identities – NHI) come account di servizio e agenti AI.

Questa tendenza è confermata dal report di ricerca di Keeper Security, Identity at Machine Speed, che evidenzia come la diffusione incontrollata dell’intelligenza artificiale e la presenza di strumenti legacy stiano accelerando gli attacchi basati sulle identità a un ritmo che molte organizzazioni faticano a sostenere. Infatti, il 43% dei 3.200 responsabili delle decisioni in materia di sicurezza informatica intervistati a livello globale identifica la gestione delle Identità Non Umane (NHI – Non-Human Identities) correlate all’AI come una delle principali lacune nella governance delle identità. Account di servizio con autorizzazioni obsolete, chiavi API incorporate nei repository di codici e agenti AI distribuiti al di fuori dei processi di governance con provisioning esterni sono tutte lacune sfruttate dagli attaccanti informatici e la maggior parte delle organizzazioni non ha una visibilità chiara sull’effettivo numero all’interno dei loro ambienti.

L’architettura PAM legacy non era stata progettata per questo ambiente

La maggior parte delle aziende gestisce ancora l’accesso con privilegi utilizzando un’architettura strutturata per ambienti on-premise, amministratori umani e perimetri di rete prestabiliti che ora non sono più al passo con i tempi. Quel modello non riflette più il modo in cui le moderne aziende operano realmente. Le organizzazioni devono ora tenere conto di ambienti cloud-native, forze lavoro distribuite, integrazioni di terze parti e flussi di lavoro guidati dall’AI che hanno dissolto i perimetri che le soluzioni legacy PAM erano state progettate per proteggere. Gli agenti AI, gli account di servizio e altre identità delle macchine spesso rimangono fuori dal loro ambito.

Il divario non è solo tecnico, ma strutturale. Le organizzazioni che non hanno modificato la propria architettura PAM negli ultimi 3 anni probabilmente si trovano a gestire solo una piccola parte dei propri accessi privilegiati effettivi.

Cosa devono fare ora le aziende per non essere esposte a rischi

Per la maggior parte delle aziende, il divario tra l’attuale livello di sicurezza e il contesto delle minacce è più ampio di quanto sembri. Colmare questa lacuna richiede una maggiore attenzione alla sicurezza zero-trust, all’accesso con privilegi minimi e all’architettura PAM.

Adotta la sicurezza zero-trust

La sicurezza zero-trust si basa sul principio che nessun utente, dispositivo o sistema è implicitamente affidabile e non importa se opera all’interno o all’esterno del perimetro di rete. L’accesso viene concesso attraverso una verifica costante dell’identità, del contesto e del rischio, così come viene revocato non appena la verifica non ha esito positivo. Per le aziende che affrontano attaccanti che si muovono lateralmente negli ambienti e utilizzano credenziali legittime, il principio zero trust offre un modello di sicurezza più affidabile che garantisce che ogni decisione di autenticazione venga validata costantemente e non presunta.

Estendi l’architettura PAM alle NHI

L’architettura PAM che blocca gli utenti umani non gestisce tutti gli accessi con privilegi ma ne gestisce solo una parte. L’accesso amministrativo e a livello di macchina ai dati di addestramento dell’AI, agli ambienti di implementazione e ai sistemi di produzione critici deve essere gestito con lo stesso livello di controllo applicato agli account umani con privilegi. In pratica, questo significa avere identità uniche e verificabili per ogni account di servizio e agente AI, limiti di accesso ben definiti e nessun privilegio predefinito.

Applica l’accesso con privilegi minimi

Un eccesso di autorizzazioni generalmente viene affrontato in modo retroattivo attraverso controlli periodici degli accessi. L’accesso con privilegi minimi dovrebbe invece essere integrato sin dall’inizio direttamente nelle pipeline di sviluppo e distribuzione, in modo che alle identità umane e meccaniche venga fornito solo l’accesso necessario per un’attività specifica, niente di più. Prevenire gli accessi non autorizzati sin dalla fase di provisioning è molto più efficace che tentare di contenere a posteriori una violazione della supply chain.

Monitora e verifica tutte le attività

La visibilità completa non è un’opzione quando gli attaccanti informatici possono operare in ambienti utilizzando credenziali compromesse ma legittime. L’attività umana e NHI deve essere monitorata, registrata e tracciata costantemente in tutte le sessioni con privilegi e i flussi di lavoro automatizzati. L’obiettivo è rilevare l’uso improprio dei privilegi, l’esposizione dei dati e i comportamenti sospetti prima che gli incidenti degenerino e causino danni più ampi.

Richiedi la garanzia al fornitore

Il livello di sicurezza di un’azienda è tanto elevato quanto l’anello più debole della sua supply chain. Qualsiasi fornitore con accesso alla tua infrastruttura tramite dati, software o integrazioni può diventare un punto di ingresso per gli attaccanti. L’autocertificazione non è sufficiente. I fornitori devono dimostrare la propria conformità attraverso valutazioni indipendenti e controlli verificabili.

Preparati ai danni collaterali della guerra informatica

La guerra informatica che colpisce le aziende non è una novità. Quello che è cambiato è il livello di automazione dietro questi attacchi e la scalabilità su cui possono ora operare. Non esiste nessuna ragione pratica per supporre che un’impresa non sarà colpita. Le organizzazioni devono valutare se la loro attuale strategia di sicurezza sia in grado di far fronte alle moderne minacce informatiche. Se la tua organizzazione usa ancora strumenti che non sono mai stati progettati su larga scala per ambienti cloud-native o NHI, il divario di governance nell’accesso alle identità e nella sicurezza della supply chain potrebbe essere più ampio di quanto sembri. KeeperPAM è stato sviluppato proprio per colmare questa lacuna.

Fonte: Keeper Security

Il racconto che faccio quando parlo di sicurezza dei dati con le banche

Il racconto che faccio quando parlo di sicurezza dei dati con le banche

Scritta su un treno delle 7 del mattino, dopo tre caffè decisamente pessimi.

Questo articolo è nato come un messaggio su Teams al nostro Direttore Marketing. Ero sul treno delle 7 diretto a Manhattan, con tre caffè decisamente pessimi già in corpo, e avevo appena finito di spiegare a un collega cosa fa realmente PKWARE per le banche.

Ecco la storia che gli ho raccontato.

Quando entro in una grande banca, la domanda non è: “Che cosa fa il vostro prodotto?” Ogni fornitore ha il suo prodotto e la sua presentazione.

La vera domanda, quella che nessuno esprime apertamente, è un’altra:

“Considerata la complessità della nostra infrastruttura, sappiamo davvero dove si trovano tutti i nostri dati sensibili? E siamo in grado di proteggerli prima che qualcun altro possa comprometterli?”

Questa non è una domanda sulla qualità del lavoro del team di sicurezza. È una domanda che nasce dalla complessità dell’infrastruttura.

Con oltre duecentomila endpoint, numerosi ambienti cloud, milioni di file in SharePoint e sistemi legacy che continuano a gestire processi mission critical, la visibilità dei dati non è più un problema operativo: è un problema di architettura.

Vediamo come questa conversazione si traduce nella pratica, attraverso alcuni esempi tratti dalle banche con cui lavoro.

JPMorgan Chase: oltre un quarto di milione di endpoint

JPMorgan Chase gestisce più di 250.000 endpoint: sale operative, filiali, call center, notebook dei consulenti e dispositivi distribuiti in sedi che spesso nemmeno l’inventario IT riesce a censire completamente.

Su ciascuno di questi sistemi può essere presente qualche dato sensibile lasciato lì per errore: informazioni sulle carte di pagamento (PCI), dati personali (PII), vecchi screenshot di conti clienti salvati durante attività di assistenza e mai rimossi.

È qui che interviene PK Protect.

La piattaforma non si limita a individuare questi dati. Identifica il tipo di informazione, da quanto tempo è presente, verifica se è ancora utilizzata oppure se è ormai obsoleta e applica automaticamente la policy di protezione prevista.

A seconda del caso, il dato può essere cifrato, mascherato, anonimizzato, archiviato o eliminato. La scelta dipende dal tipo di dato, dai requisiti normativi e dalle politiche definite dall’organizzazione.

Una sola scansione. Un unico motore di policy. Più di 250.000 endpoint gestiti.

Fiserv: mettere ordine per semplificare gli audit

Per Fiserv il problema è diverso.

I dati sensibili non sono sconosciuti: sono semplicemente ovunque. Server, cartelle condivise, repository legacy.

L’obiettivo del CISO non è tanto scoprirli, quanto poter affrontare serenamente un audit.

Per questo PK Protect esegue la scansione dell’infrastruttura e, oltre a proteggere i dati, li centralizza in repository definiti e controllati.

In questo modo esiste un unico punto in cui risiedono le policy, un unico punto di riferimento per gli auditor e un ambiente facilmente gestibile dal team Compliance.

Quando arriva un’ispezione da parte dell’autorità di vigilanza, la domanda “Dove sono conservati i dati delle carte di pagamento?“ non richiede una riunione di novanta minuti. Basta una semplice interrogazione del sistema.

Western Union: SharePoint oltre i limiti di scalabilità

Western Union gestisce centinaia di milioni di record dei clienti e un’enorme infrastruttura SharePoint.

Microsoft consente di applicare le Sensitivity Labels ai documenti, ma gli strumenti nativi presentano limiti di scalabilità quando i volumi diventano estremamente elevati.

È qui che PK Protect fa la differenza.

La piattaforma individua i contenuti sensibili e applica automaticamente le etichette Microsoft anche su volumi molto superiori.

E se un file non può essere etichettato, la policy non si interrompe.

Il sistema passa automaticamente all’azione successiva prevista: maschera il contenuto, lo anonimizza, lo sposta oppure lo mette in quarantena.

In altre parole, il dato viene comunque protetto.

Wells Fargo e USAA: la stessa protezione, anche su scala petabyte

Ora immaginiamo un’infrastruttura di dimensioni ancora maggiori. Non parliamo più di endpoint, ma di cluster HDFS, tabelle Hive, bucket S3 e Azure Data Lake: gli ambienti in cui operano organizzazioni come Wells Fargo e USAA.

In contesti di questo tipo, una sola configurazione errata di un bucket può esporre su Internet una quantità di dati personali (PII) superiore a quella gestita complessivamente da alcuni piccoli Paesi.

Il motore di scansione è lo stesso. Le policy sono le stesse. Anche le opzioni di protezione rimangono invariate.

Ciò che cambia è l’ambiente in cui i dati risiedono.

PK Protect tratta un data lake di dimensioni petabyte con lo stesso approccio utilizzato per il laptop di un responsabile marketing: individua i dati sensibili, li classifica, li protegge e ne dimostra la conformità.

Il livello di controllo rimane identico; cambia soltanto il contesto in cui viene applicato.

È questo il principio su cui si basa l’intera piattaforma.

Truist: il mainframe che molti fornitori preferiscono evitare

È a questo punto che la conversazione cambia spesso tono. Basta parlare di dataset COBOL, file GDG o file PDS perché molti fornitori di soluzioni di sicurezza “moderne” sfoggiano un sorriso di circostanza e cambino rapidamente argomento.

Noi no.

Con Truist applichiamo ai sistemi mainframe lo stesso approccio che utilizziamo per un laptop. Individuiamo i dati sensibili all’interno dei programmi COBOL e dei dataset associati, quindi applichiamo le policy di protezione previste: crittografia, mascheramento, anonimizzazione o eliminazione dei dati, a seconda delle esigenze.

Il mainframe entra così a far parte dello stesso piano di controllo che governa endpoint e ambienti cloud.

Per le banche che operano con infrastrutture di questo tipo – e sono molte più di quanto lascino intendere i report degli analisti – questa rappresenta una differenza sostanziale.

Pochissimi fornitori sono in grado di offrire una protezione unificata su tutti e tre gli ambienti: endpoint, cloud e mainframe. Ed è proprio questo che rende la conversazione con i clienti molto più concreta.

Cosa significa, in concreto

L’idea è semplice: un’unica interfaccia, un unico prodotto e un solo motore di policy in grado di operare sugli endpoint di JPMorgan Chase, sui file server di Fiserv, su SharePoint di Western Union, sui data lake di Wells Fargo e USAA e sui mainframe di Truist.

L’obiettivo non è vendere una singola funzionalità.

Le banche acquistano qualcosa di molto più importante: la certezza che i dati sensibili siano individuati correttamente, protetti in modo coerente e sempre conformi ai requisiti normativi.

Secondo PKWARE, questo livello di affidabilità può essere raggiunto soltanto attraverso un’architettura unica, capace di gestire ogni ambiente in cui i dati vengono archiviati.

Questa è la storia che racconto ogni volta. Mi ci sono voluti un viaggio in treno e tre pessimi caffè per metterla nero su bianco. ll caffè, per fortuna, è stato l’unica cosa davvero difficile di quella mattina.

La conclusione, però, rimane la stessa.

Se ti occupi di sicurezza o protezione dei dati nel settore bancario e questa conversazione ti suona familiare, parliamone

Fonte: EJ Pappas – Pkware

Visibilità degli Asset nella Cybersecurity: perché non puoi proteggere ciò che non vedi

Visibilità degli Asset nella Cybersecurity: perché non puoi proteggere ciò che non vedi

I moderni programmi di cybersecurity promettono controlli più efficaci e tempi di risposta più rapidi, ma si basano tutti su un prerequisito fondamentale: sapere cosa è presente nella rete.

Non puoi proteggere ciò che non vedi. La visibilità degli asset è il fondamento della cybersecurity perché ogni controllo di sicurezza, policy e azione di risposta si basa su una conoscenza accurata degli asset esistenti, delle loro configurazioni e della loro esposizione al rischio.

La posta in gioco è alta. Secondo Cybersecurity Ventures, il costo medio di una violazione dei dati supera oggi i 4,4 milioni di dollari a livello globale e oltre i 10 milioni negli Stati Uniti, evidenziando quanto rapidamente le lacune di visibilità possano trasformarsi in impatti concreti.

In ambienti cloud, remoti e in continua evoluzione, la visibilità degli asset non è più una semplice funzione IT. È una capacità fondamentale di sicurezza che determina se le strategie di cybersecurity riescono davvero a ridurre il rischio o lasciano zone cieche critiche.

Che cos’è la visibilità degli asset nella cybersecurity?

La visibilità degli asset nella cybersecurity si riferisce alla capacità di identificare, inventariare e comprendere continuamente tutti gli asset connessi al proprio ambiente.

Questo include:

  • Dispositivi fisici come server, laptop e apparati di rete
  • Macchine virtuali e workload cloud
  • Applicazioni SaaS e installazioni software
  • Asset gestiti, non gestiti e temporanei

A differenza degli inventari statici o dei fogli di calcolo che diventano obsoleti appena salvati, la vera visibilità degli asset IT riflette ciò che accade realmente nell’ambiente, quasi in tempo reale. I dispositivi entrano ed escono, i workload cloud si attivano e si disattivano, gli endpoint remoti si riconnettono quando meno te lo aspetti.

La visibilità degli asset offre una visione aggiornata e affidabile di ciò che esiste in questo momento, evitando di prendere decisioni di sicurezza basate su dati ormai superati.

Perché la visibilità degli asset è il fondamento della cybersecurity

Ogni funzione di cybersecurity dipende dai dati sugli asset. Se un asset non è conosciuto, non può essere protetto, monitorato o gestito. La visibilità degli asset consente di:

  • Identificare sistemi vulnerabili o non aggiornati
  • Rilevare configurazioni errate e punti di esposizione
  • Dare priorità ai rischi in base alla reale superficie di attacco
  • Rispondere più rapidamente e con maggiore precisione agli incidenti

È per questo che la visibilità degli asset è il cuore della gestione del rischio in cybersecurity. Il rischio non è astratto: vive su dispositivi, software e servizi reali. Solo con una visione completa e aggiornata, i team di sicurezza possono identificarlo rapidamente, stabilire le giuste priorità e ridurlo in modo concreto ed efficace.

In breve, la visibilità trasforma la sicurezza da un’attività basata su ipotesi a un processo decisionale informato.

Come la visibilità degli asset supporta il modello Zero Trust

I modelli di sicurezza Zero Trust non presuppongono alcuna fiducia implicita. Ogni dispositivo, identità e connessione deve essere verificato continuamente. Questo principio crolla senza visibilità degli asset.

Zero Trust richiede risposte a domande come:

  • Quali dispositivi si stanno connettendo alla rete?
  • Sono gestiti, conformi e autorizzati?
  • Quali software e configurazioni sono presenti?
  • È cambiato qualcosa dall’ultima verifica?

La visibilità degli asset costituisce il livello dati fondamentale che rende applicabile il modello Zero Trust. Consente alle organizzazioni di applicare policy di governance, segmentare gli accessi e validare continuamente la fiducia sulla base di condizioni reali, non di assunzioni statiche.

Senza visibilità IT, Zero Trust resta un modello teorico invece che una realtà operativa.

Quali sono le cause dei punti ciechi nella cybersecurity?

I punti ciechi nella cybersecurity emergono quando alcuni asset sfuggono ai tradizionali processi di discovery o gestione. Questi punti ciechi, sempre più diffusi, devono essere attentamente valutati.

Cause frequenti includono:

  • Workload cloud che si attivano e disattivano automaticamente
  • Dispositivi remoti che si connettono raramente alla rete aziendale
  • Shadow IT e utilizzo non autorizzato di SaaS
  • Sistemi legacy in reti segmentate o isolate

Ogni punto cieco rappresenta una potenziale esposizione al rischio. Gli attaccanti non devono necessariamente violare le difese più solide: è sufficiente che sfruttino il dispositivo, il server o l’applicazione di cui non eri a conoscenza all’interno della tua rete.

Per questo migliorare la visibilità degli asset IT è spesso uno dei modi più rapidi per ridurre il rischio.

Quali sono i rischi della mancanza di visibilità degli asset?

Le organizzazioni prive di una visibilità affidabile sugli asset affrontano rischi crescenti in ambito sicurezza, operativo e di conformità.

Dal punto di vista della sicurezza, gli asset sconosciuti:

  • Non ricevono patch e aggiornamenti critici
  • Sfuggono agli strumenti di monitoraggio e rilevamento
  • Creano punti di ingresso per movimenti laterali

Dal punto di vista operativo, la mancanza di visibilità:

  • Rallenta la risposta agli incidenti a causa di dati incompleti
  • Aumenta i tempi di indagine durante eventi di sicurezza
  • Complica audit e reporting normativo

In definitiva, il costo di una scarsa visibilità degli asset non è solo tecnico: si traduce in risposte più lente, maggiore esposizione e minore fiducia nelle decisioni di sicurezza.

Quali strumenti migliorano la visibilità degli asset?
Piattaforme di discovery e inventory degli asset
  • Funzione: Identificano e tracciano dispositivi, software e sistemi
  • Benefici: Discovery continuo, ampia copertura, inventario accurato
Cybersecurity Asset Management
  • Funzione: Centralizzano e arricchiscono i dati sugli asset
  • Benefici: Definizione delle priorità di rischio, gestione vulnerabilità e governance
Risk & Exposure Management
  • Funzione: Valutano vulnerabilità ed esposizione
  • Benefici: Risposta più rapida, riduzione del rischio, integrazione nei workflow

Utilizzando questi strumenti, i team di sicurezza possono passare dalla semplice conoscenza degli asset alla riduzione attiva del rischio, accelerando le risposte e rafforzando la governance.

Elimina le zone cieche con Lansweeper

La discovery continua e automatizzata degli asset IT fornisce una visione sempre aggiornata del tuo ecosistema (Cyber Asset Intelligence) su ambienti on-premise, cloud e remoti. Questo permette al team di sicurezza di agire più rapidamente e ridurre il rischio.

Fonte: Lansweeper

Protezione dell’essere umano: Lookout Smishing AI combatte le nuove minacce

Protezione dell’essere umano: Lookout Smishing AI combatte le nuove minacce

Nel panorama attuale di Cybersecurity, gli attacchi più evoluti prendono di mira le persone. Poiché gli attaccanti beneficiano della IA per creare campagne di social engineering sempre più convincenti, i dipendenti si trovano in prima linea nella difesa. Il dispositivo mobile — onnipresente e carico di dati personali e professionali — è diventato la principale superficie di attacco.

Questo nuovo vettore d’attacco, sposta il focus dalle vulnerabilità alla fiducia e richiede un nuovo approccio alla protezione. Oggi siamo lieti di annunciare un significativo passo in avanti in questa lotta: la protezione Lookout Smishing AI.

Questa nuova protezione è la prima del settore contro lo smishing incentrata sull’IA, sviluppata da Lookout, fornitore di Mobile Threat Defense. Rappresenta un passo decisivo perché va oltre i metodi di rilevamento tradizionali e si concentra sul cuore del problema: l’intenzione malevola e il contesto. Invece di individuare solo i link dannosi, analizza la natura stessa del messaggio.

Perché Smishing AI è il prossimo passo della sicurezza mobile

Per anni le soluzioni di sicurezza si sono basate su indicatori di attacchi di phishing come gli URL o il mittente non corrispondente. Questi segnali restano importanti, ma gli attacchi moderni di social engineering sono molto più sottili e dinamici.

Spesso iniziano con messaggi apparentemente innocui per creare un link di fiducia. Ne deriva una situazione in cui l’utente viene indotto a fornire credenziali o informazioni, senza aver mai cliccato su un link. Un attaccante, ad esempio, può avviare una conversazione con un semplice: «Ciao, questa è una notifica di consegna FedEx, puoi confermare il tuo indirizzo?» oppure inviare un SMS fingendosi un collega che chiede urgentemente un bonifico. Queste conversazioni generano urgenza o legittimità, aggirando completamente i meccanismi di difesa tradizionali.

Lookout Smishing AI rivoluziona questo ambito sfruttando la potenza dei Large Language Models (LLM) per comprendere il contesto e l’intenzione dietro un messaggio, non solo il suo contenuto. In questo modo rileva proattivamente minacce mai viste prima, anche in assenza di URL o altri indicatori malevoli evidenti. Il motore analizza schemi linguistici, segnali emotivi e il flusso della conversazione per “leggere tra le righe” e stabilire se un messaggio sia indicativo di un tentativo di social engineering.

Questo è un potente esempio di come l’IA possa contrastare l’IA stessa: mentre gli attaccanti utilizzano l’IA generativa per superare le barriere linguistiche e creare messaggi credibili e perfettamente costruiti, Lookout Smishing AI usa l’IA per analizzare modelli linguistici e segnali contestuali, individuando le minacce prima che possano causare danni. Il risultato è un livello superiore di protezione proattiva che salvaguarda i dipendenti e mantiene al sicuro i dati aziendali da attacchi progettati per colpire la parte più potente — e allo stesso tempo più vulnerabile — di un’organizzazione: le persone.

La privacy al primo posto

Sappiamo che l’analisi delle comunicazioni private, come i messaggi di testo, richiede un forte impegno verso la privacy e la trasparenza. Per questo Smishing AI è stato progettato fin dall’inizio con rigide linee guida in materia di protezione dei dati, garantendo che fiducia e sicurezza non vengano mai compromesse.

  • Solo con opt-in: questa funzione non è attiva di default. Sia gli amministratori che gli utenti finali devono fornire un consenso esplicito. In questo modo, le politiche aziendali e le preferenze di privacy dei dipendenti sono sempre rispettate.
  • I contatti restano protetti: per salvaguardare le comunicazioni personali, vengono analizzati solo i messaggi provenienti da mittenti sconosciuti. I messaggi provenienti da contatti affidabili non vengono mai elaborati, così le conversazioni private rimangono intatte.
  • I dati personali sono anonimizzati: gli amministratori non possono visualizzare informazioni personali identificabili (PII) come nomi, numeri di telefono, indirizzi, ecc. La privacy degli utenti resta protetta, pur fornendo agli amministratori informazioni sufficienti per riconoscere le minacce nel loro ambiente.
  • Nessuna conservazione o utilizzo dei dati: i modelli utilizzati per classificare i messaggi sono ospitati in modo sicuro. Nessun dato dei messaggi viene conservato o utilizzato per addestrare altri modelli. Questa politica di zero-retention è un pilastro fondamentale del nostro impegno per la privacy.
Un impegno strategico per una sicurezza basata sull’IA

Il lancio di Smishing AI è molto più di una nuova funzionalità: è un chiaro segnale della direzione strategica che Lookout sta intraprendendo. Siamo determinati a sviluppare capacità AI-first per proteggere le organizzazioni dalle tattiche in continua evoluzione degli attori delle minacce.

Poiché l’essere umano sta diventando l’obiettivo principale, utilizzeremo sempre più l’IA per migliorare le difese contro il social engineering ed estenderle ad altre piattaforme e vettori d’attacco.

Questa capacità fondamentale è solo l’inizio della nostra missione: proteggere in modo proattivo i dispositivi mobili — e soprattutto le persone che li utilizzano — da un panorama di minacce costantemente rimodellato dall’uso malevolo dell’IA. Con Smishing AI, stabiliamo un nuovo punto di riferimento nel settore su ciò che è possibile realizzare nella difesa contro le minacce mobili.

Fonte: Lookout

Minacce che mirano all’essere umano: il nuovo fronte della cybersecurity

Minacce che mirano all’essere umano: il nuovo fronte della cybersecurity

Nella panoramica delle minacce informatiche in continua evoluzione, evidenziamo un nuovo e significativo vettore d’attacco, alimentato da due grandi cambiamenti: la massiva migrazione dei dati in cloud e il modo in cui le persone accedono e interagiscono con le informazioni. Oggi i dipendenti si aspettano di poter lavorare ovunque e da qualsiasi dispositivo, in particolare da quelli mobili, ormai centrali nella loro vita professionale e personale.

I criminali informatici così hanno adattato le loro tecniche e piuttosto che sfruttare malware e vulnerabilità software, ricorrono sempre più spesso a nuove tecniche di ingegneria sociale, mirate a colpire le debolezze umane. Il loro obiettivo principale è rubare credenziali valide, chiavi di accesso verso infrastrutture critiche e dati sensibili. Il furto delle credenziali rappresenta il primo passaggio di una “catena di attacco” moderna.

Oggi i team IT devono bilanciare due esigenze contrastanti: fornire libertà e semplicità di accesso da qualsiasi luogo e dispositivo, e al tempo stesso contrastare minacce sempre più sofisticate, che puntano direttamente alle persone e si adattano ai nuovi modelli.

Il fattore umano: l’anello debole della sicurezza

Al centro di questo scenario c’è l’essere umano. Da sempre considerato l’anello debole della sicurezza informatica, oggi è diventato il vero e proprio punto critico. Le minacce basate sull’ingegneria sociale sfruttano istinti umani fondamentali, come la fiducia, la curiosità o l’urgenza, per indurre gli utenti a rivelare informazioni riservate, condividere credenziali o permettere l’accesso ai propri dispositivi.

In passato, queste minacce si manifestavano principalmente con il phishing via email. Oggi evolvono rapidamente grazie all’intelligenza artificiale e a strumenti sempre più sofisticati. Attacchi generici e facilmente riconoscibili sono stati sostituiti da campagne mirate, ben coordinate e spesso multicanale: SMS (smishing), chiamate vocali (Vishing) e siti web falsi perfettamente credibili. Anche gli utenti più accorti possono cadere nell’inganno.

In questo contesto, i dispositivi mobili sono diventati il canale preferito per gli attacchi. Sono sempre connessi, altamente personali e usati in ogni momento della giornata, rendendoli perfetti per colpire il comportamento umano. Non è il singolo dispositivo a essere preso di mira, ma l’utente stesso. Gli schermi piccoli, le interazioni rapide e le richieste urgenti – soprattutto se provengono da figure autorevoli – facilitano l’inganno. Un esempio frequente è la truffa del “CEO e le carte regalo Apple”, in cui i truffatori si spacciano per dirigenti aziendali e inviano messaggi urgenti ai dipendenti, chiedendo di acquistare carte regalo per motivi fasulli.

In definitiva, è l’essere umano a divenire parte concreta della superficie di attacco, dove anche un piccolo errore avrà conseguenze pesanti. Secondo l’IBM Cost of a Data Breach Report 2024, una violazione costa in media 4,88 milioni di dollari, un aumento del 10% rispetto all’anno precedente.

Più il rischio aumenta, più diventa essenziale ottenere visibilità dei dispositivi mobili che accedono ai sistemi e dati aziendali. E’ proprio dove la visibilità è assente che si celano le minacce. Per i team SOC e i CISO, integrare il mobile la componente umana nella strategia di sicurezza è una necessità urgente.

Le difese necessitano evoluzioni per contrastare le minacce

Strategie di sicurezza basate su perimetri rigidi, controlli di rete e sistemi legacy come Windows o macOS, non bastano più. Non sono state pensate per contrastare le tattiche usate oggi dagli attaccanti, soprattutto quelle che mirano alle persone sfruttando dispositivi mobili iOS e Android.

Per difendersi da queste minacce servono soluzioni appositamente progettate: protezione di tutti i canali, uso dell’intelligenza artificiale e un approccio che consenta pure agli utenti di sbagliare ma senza compromettere l’organizzazione. Un elemento fondamentale è una solida soluzione di Social Engineering Protection (SEP), ideata per rilevare, bloccare e rispondere agli attacchi che sfruttano il fattore umano.

Ma serve anche una componente complementare: la Mobile Endpoint Detection and Response (EDR) capace di colmare il vuoto lasciato dagli EDR tradizionali, che non coprono adeguatamente i dispositivi mobili. Un EDR mobile efficace raccoglie informazioni critiche nel totale rispetto della privacy e integra questi dati con segnali provenienti dal resto dell’infrastruttura IT, migliorano il rilevamento delle minacce e la risposta agli incidenti.

SEP e Mobile EDR: una protezione integrata

Ecco un esempio pratico di come SEP e Mobile EDR collaborano in caso di attacco di social engineering via SMS: alcuni / diversi dipendenti ricevono lo stesso messaggio da un numero che imita quello dell’IT. L’EDR mobile rileva un volume anomalo di messaggi sospetti, URL simili su più dispositivi e una serie di clic sul link presente nel messaggio.

Il sistema segnala l’attacco, isola i dispositivi compromessi, blocca il link malevolo, avvisa il SOC e se necessario può forzare un reset delle credenziali. Inoltre, genera una timeline dettagliata dell’incidente, che permette di capire rapidamente l’impatto, individuare gli account coinvolti e bloccare il link su tutta la flotta aziendale, anche su desktop e laptop.

SEP e Mobile EDR affrontano aspetti complementari della sicurezza mobile e insieme offrono una difesa completa contro le minacce più sofisticate. SEP protegge l’utente, Mobile EDR consente alle aziende di rilevare e rispondere in modo efficace.

Quando la strategia è incentrata sull’elemento umano

Il fattore umano è e rimane il punto più debole della sicurezza informatica. I criminali lo sanno bene e lo sfruttano tramite i dispositivi mobili – con SMS, chiamate e app di messaggistica – per manipolare le persone e aggirare i sistemi di difesa.

La risposta a questa sfida è una strategia di sicurezza mobile costruita su misura, che combina SEP con EDR mobile, alimentati da intelligenza artificiale. Insieme, questi strumenti forniscono visibilità in tempo reale e intelligence operativa sulle minacce mobili, permettendo risposte rapide ed efficaci. Lookout si distingue per l’approccio completo alla protezione del fattore umano ed è disegnato specificatamente per l’ambiente mobile.

Fonte: Lookout

Come migliorare la sicurezza della rete per il settore pubblico attraverso la conformità NIS2

Come migliorare la sicurezza della rete per il settore pubblico attraverso la conformità NIS2

Con l’entrata in vigore della direttiva NIS2 le aziende del settore pubblico si trovano in una fase critica. Con oltre 160.000 enti del settore pubblico in tutta Europa ora sotto il suo controllo, le implicazioni della mancata conformità sono significative, non solo in termini di potenziali violazioni della sicurezza, ma anche per quanto riguarda le sanzioni finanziarie che potrebbero derivarne.

Questo regolamento di ampia portata impone misure di sicurezza più severe e obblighi di reporting, presentando sia sfide che opportunità per le aziende del settore pubblico per rafforzare la loro resilienza informatica.

In questo post esploreremo le specificità della direttiva NIS2 e il suo impatto sulle organizzazioni del settore pubblico, compresi i passi necessari per garantire la conformità e le strategie per mitigare i rischi.

Cos’è la direttiva NIS2?

La direttiva NIS2 rappresenta un significativo passo avanti nel rafforzamento della sicurezza informatica nell’UE. Evoluzione della direttiva originaria sulle reti e i sistemi informativi (NIS), la NIS2 mira ad affrontare la crescente diffusione, il livello di sofisticazione e l’impatto delle minacce informatiche. I suoi obiettivi principali sono aumentare il livello generale di sicurezza informatica in tutti gli Stati membri e migliorare la cooperazione tra le autorità nazionali.

Ampliando l’ambito di applicazione a un maggior numero di settori e tipi di entità, comprese tutte le medie e grandi imprese in settori selezionati, la direttiva NIS2 spinge per una strategia di sicurezza informatica più solida e uniforme in tutta l’UE.

Per le aziende del settore pubblico, la direttiva richiede un adeguamento sostanziale della strategia e delle procedure. Questi enti devono assicurarsi non solo di proteggere i dati sensibili del governo, ma anche di salvaguardare le informazioni personali dei cittadini da potenziali attacchi informatici. La mancata osservanza della direttiva può comportare ingenti sanzioni.

A chi si applica la direttiva NIS2 nel settore pubblico?

Con la direttiva NIS2, gli obblighi vengono estesi a un più ampio spettro di enti pubblici:

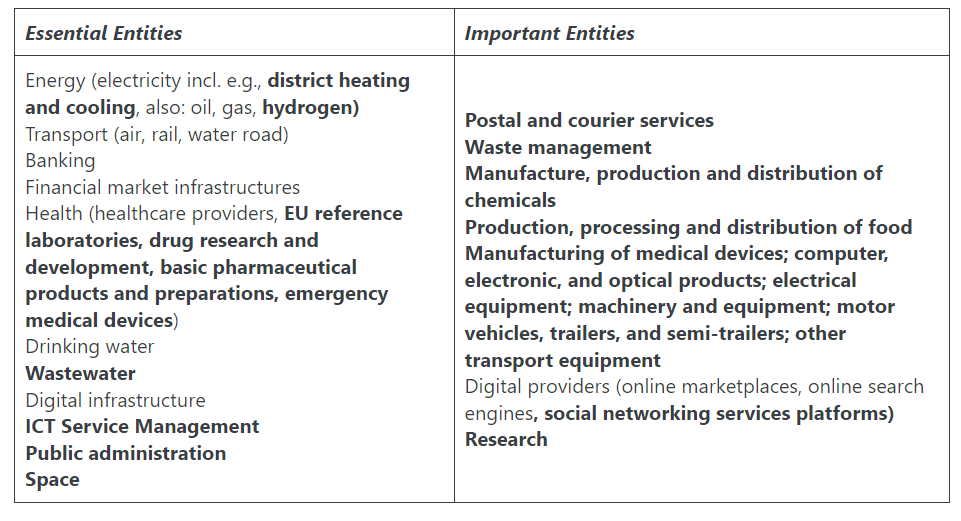
  1. Enti essenziali: Organizzazioni vitali per il mantenimento di attività sociali o economiche critiche. La direttiva aggiornata amplia la definizione per coprire altri settori come l’energia, i trasporti, le banche, le infrastrutture dei mercati finanziari, la sanità, l’acqua potabile, le acque reflue, le infrastrutture digitali, la pubblica amministrazione e lo spazio.
  2. Enti importanti: Entità appartenenti a settori come i servizi postali e corrieri, la gestione dei rifiuti, la fabbricazione, la produzione e la distribuzione di prodotti chimici e la produzione, la lavorazione e la distribuzione di prodotti alimentari.
  3. Amministrazioni pubbliche: Uno dei principali aggiornamenti della direttiva NIS2 è l’inclusione specifica di tutti gli enti di medie e grandi dimensioni nel settore della pubblica amministrazione, indipendentemente dalla loro funzione specifica. Ciò garantisce la copertura di un’ampia gamma di servizi pubblici, che riflettono la natura critica delle loro operazioni e la necessità di proteggerle dalle minacce informatiche.

Le aziende del settore pubblico classificate in queste categorie sono tenute ad adottare diverse misure rigorose di cybersecurity, che includono pratiche di gestione del rischio, procedure di segnalazione degli incidenti e strategie di resilienza dei sistemi. Sono inoltre soggette a misure di vigilanza più severe, a requisiti di applicazione più rigorosi e a sanzioni più elevate in caso di non conformità rispetto alla direttiva originale.

Le sfide della cybersecurity nel settore della pubblica amministrazione

Le aziende del settore pubblico si imbattono spesso in una serie di minacce alla cybersecurity a causa della natura critica e sensibile delle loro operazioni. Particolarmente diffusi sono gli attacchi ransomware, in cui il malware cripta i dati di un’azienda fino ad ottenere il pagamento di un riscatto, come nel caso dell’attacco del 2021 alla Colonial Pipeline negli Stati Uniti. Sono frequenti anche gli attacchi di phishing, che prevedono l’invio di e-mail o messaggi fraudolenti volti a rubare dati sensibili o a distribuire malware. I dipendenti pubblici sono spesso presi di mira per accedere a comunicazioni sicure e dati personali.

Un’altra minaccia significativa è rappresentata dagli attacchi DDoS (Distributed Denial of Service), che sovraccaricano di traffico sistemi, server o reti per renderli inutilizzabili. Questi attacchi sono particolarmente dannosi se rivolti a siti web e servizi online governativi. Anche le violazioni dei dati rappresentano un grave rischio, come l’attacco informatico del 2020 all’U.S. Department of Health and Human Services, che mirava ad accedere a dati sensibili relativi alla risposta alla pandemia COVID-19.

Un rapporto della Cybersecurity and Infrastructure Security Agency (CISA) del 2023 ha evidenziato che circa il 30% delle organizzazioni del settore pubblico negli Stati Uniti ha subito almeno un attacco ransomware. Questa statistica sottolinea la continua vulnerabilità degli enti pubblici alle minacce informatiche e la necessità cruciale di rafforzare le misure di sicurezza informatica.

Ecco alcune best practice per migliorare la sicurezza e proteggere le risorse fondamentali:

  • Regular Risk Assessments: Valutazioni regolari e approfondite dei rischi aiutano a identificare le vulnerabilità e a valutare le minacce associate, consentendo alle aziende di dare priorità alle misure di sicurezza in modo efficace.
  • Data Encryption: La crittografia dei dati  aumenta notevolmente la sicurezza, rendendo molto più difficile l’accesso non autorizzato alle informazioni sensibili.
  • Multi-Factor Authentication (MFA): L’implementazione dell’MFA riduce il rischio di accesso non autorizzato richiedendo agli utenti più forme di verifica.
  • Aggiornamenti software periodici e Patch Management: Mantenere aggiornati i software e i sistemi è essenziale per proteggersi dalle vulnerabilità note e prevenire lo sfruttamento da parte degli aggressori.
  • Programmi di formazione e sensibilizzazione dei dipendenti: La formazione continua dei dipendenti sulle minacce informatiche e sulle loro responsabilità in materia di protezione dei dati è fondamentale per mantenere la sicurezza dell’organizzazione.
  • Segmentazione della rete: La segmentazione delle risorse di rete in zone più piccole e sicure limita la diffusione delle violazioni e aumenta il controllo sull’accesso alle aree sensibili.
  • Backup regolari: Eseguire regolarmente il backup dei dati critici garantisce la possibilità di ripristinarli dopo attacchi informatici o eventi dannosi; questi backup devono essere archiviati in modo sicuro in più luoghi.

Oltre a queste best practice, la segnalazione degli incidenti e la pianificazione della risposta sono fondamentali per garantire che eventuali violazioni della sicurezza o incidenti siano rapidamente identificati, comunicati e affrontati, riducendo al minimo l’impatto sulle attività e sui dati sensibili.

Un’efficace segnalazione degli incidenti implica un modo strutturato per i dipendenti e i sistemi di avvisare i responsabili delle decisioni in merito a potenziali minacce alla sicurezza e facilitare un’azione immediata. Un solido piano di risposta agli incidenti delinea i protocolli e le azioni specifiche da intraprendere in caso di attacco. Insieme, questi processi aiutano a mitigare e riprendersi da un incidente.

Salvaguardia delle infrastrutture critiche

Le aziende del settore pubblico svolgono un ruolo cruciale nel mantenimento delle attività della comunità, rendendo indispensabile la protezione delle loro infrastrutture critiche. Ma da dove si comincia?

  • Iniziate creando un inventario dettagliato di tutte le risorse digitali e fisiche. Questo dovrebbe includere tutto, dall’hardware di rete ai server, dalle applicazioni software agli archivi di dati.
  • Quindi, identificate quali asset sono critici per le funzioni essenziali dell’azienda. I fattori da considerare sono il ruolo dell’asset nell’erogazione del servizio, l’impatto di un suo guasto e la sua interconnessione con altri sistemi.
  • Classificate questi asset in base alla loro importanza per i servizi essenziali dell’azienda. Questo aiuta a concentrare gli sforzi e le risorse sulla protezione dei componenti più critici.

Una volta creato un inventario dettagliato, è il momento di valutare i rischi e le vulnerabilità della cybersecurity.

  • Eseguite regolari scansioni delle vulnerabilità per identificare i punti deboli dell’infrastruttura, compresi penetration test e audit dei sistemi.
  • Tenetevi aggiornati sulle ultime minacce alla sicurezza informatica che colpiscono le aziende e le infrastrutture del settore pubblico.
  • Combinate le informazioni ricavate dalle scansioni delle vulnerabilità e dall’analisi delle minacce per valutare il rischio e l’impatto potenziale delle diverse minacce alla sicurezza informatica dell’azienda.

La fase finale del processo consiste nell’implementare misure preventive. L’approccio migliore è quello della sicurezza a strati, che comprende difese perimetrali, segmentazione della rete interna, controlli degli accessi e crittografia dei dati. In questo modo, se un livello viene compromesso, altri livelli di sicurezza proteggono le risorse critiche. Assicuratevi di mantenere tutti i sistemi aggiornati con le ultime patch di sicurezza e gli ultimi aggiornamenti software, utilizzando strumenti automatizzati per gestire e garantire la conformità di tutti i dispositivi.

Infine, gli strumenti di monitoraggio continuo possono essere efficaci per rilevare attività insolite che potrebbero indicare una violazione della sicurezza. Ricordate: Il rilevamento precoce è fondamentale per ridurre al minimo l’impatto degli attacchi informatici.

Come Lansweeper può aiutare con la conformità alla direttiva NIS2 del settore pubblico

Lansweeper offre una soluzione solida per le aziende del settore pubblico che desiderano conformarsi alla direttiva NIS2. Le sue funzionalità complete di rilevamento e inventario delle risorse garantiscono l’identificazione e la catalogazione di tutte le risorse di rete, un passo fondamentale per la conformità. Questa visibilità favorisce il rilevamento delle vulnerabilità integrandosi con i database per individuare i punti deboli della sicurezza, in linea con i requisiti di gestione del rischio della direttiva NIS2.

Le funzioni avanzate di reporting di Lansweeper facilitano inoltre la stesura di rapporti di conformità, fornendo prove delle misure di sicurezza e delle pratiche di gestione degli asset. La piattaforma supporta anche la gestione delle configurazioni e delle modifiche, mantenendo una traccia delle modifiche che potrebbero avere un impatto sulla sicurezza del sistema. Maggiori informazioni su Lansweeper per la sicurezza informatica.

Risorse per la conformità NIS2

Il raggiungimento della conformità alla direttiva NIS2 richiede un approccio globale, utilizzando diverse risorse e strumenti a disposizione delle aziende. Ecco alcune risorse utili :

  • Commissione UE ed ENISA: per i documenti fondamentali e le linee guida si può iniziare dalla pagina ufficiale della Commissione UE sulla direttiva NIS2. L’ENISA offre anche linee guida dettagliate e best practice sulle misure di cybersecurity rilevanti per la NIS2.
  • EU Commission NIS2 Directive Page
  • ENISA
  • Autorità nazionali per la sicurezza informatica: Verificare con l’ente normativo locale le linee guida e il supporto specifico per ogni Paese, che possono essere reperiti sui siti web nazionali sulla sicurezza informatica.
  • Formazione e certificazione: Cercate programmi di formazione di fornitori affidabili che si concentrino sulla conformità alla direttiva NIS2 e prendete in considerazione la possibilità di partecipare a workshop e seminari per una formazione continua. I programmi di certificazione della sicurezza informatica sono spesso disponibili presso organizzazioni di formazione professionale come  ISC2 o CompTIA.
  • Soluzioni tecniche: Sfruttate le soluzioni di inventario delle risorse IT come Lansweeper insieme ai sistemi SIEM per semplificare i processi di conformità e migliorare il monitoraggio della sicurezza in tempo reale.

Scoprite come Lansweeper sta aiutando le organizzazioni del settore pubblico a soddisfare i requisiti di sicurezza e conformità come NIS2.

Fonte: Lansweeper


Il campo di applicazione ampliato di NIS2 per la mitigazione del rischio

Il campo di applicazione ampliato di NIS2 per la mitigazione del rischio

La direttiva NIS2, la nuova legislazione dell’UE in materia di cybersecurity nonchè l’evoluzione della direttiva NIS1 del 2016, ha un campo di applicazione molto più ampio rispetto al suo predecessore. L’ambito di applicazione della direttiva è definito dalle dimensioni di un’azienda e da un elenco (ora molto più lungo) di (sotto)settori e tipi di servizi.

  • Scoprite se la vostra azienda rientra nell’ambito di applicazione.
  • In che modo la NIS2 influisce sul vostro settore e sui servizi che fornite?
  • Come potete prepararvi alla conformità?

Il campo di applicazione della direttiva NIS2

Un’azienda rientra nel campo di applicazione se opera in uno dei (sotto)settori e dei tipi di servizi specificati dalla direttiva (elencati di seguito) e se è considerata un’entità di grandi o medie dimensioni. Un’entità è considerata di medie o grandi dimensioni se ha più di 50 dipendenti o un fatturato annuo superiore a 10 milioni di euro.

Poiché le aziende coperte dalla NIS2 sono quelle considerate altamente critiche o critiche, eventuali violazioni della sicurezza non solo avranno un grave impatto sui servizi che forniscono, ma comprometteranno anche le attività e la vita quotidiana dei destinatari di tali servizi. Questo è ciò che li rende essenziali o importanti agli occhi del NIS2.

Nota: nell’elenco che segue sono segnati in grassetto i (sotto)settori che sono stati aggiunti con la direttiva NIS2. Gli altri rientravano già nel campo di applicazione della NIS1.

Rafforzare il profilo di sicurezza informatica dell’UE

La direttiva NIS2 è lunga e dettagliata, ma per i soggetti essential e important che rientrano nel campo di applicazione, il punto fondamentale è l’adozione di misure appropriate e proporzionate per gestire i rischi di sicurezza della loro rete informatica e per mitigare l’impatto degli incidenti sui loro servizi. La maggior parte delle informazioni necessarie su questi requisiti è contenuta nell’articolo 21 della direttiva NIS2.

Se siete già stati coinvolti nel processo di gestione del rischio di cybersecurity, la maggior parte delle misure trattate dalla direttiva vi suonerà familiare. In sintesi, si tratta di aspetti quali l’analisi del rischio, la gestione degli incidenti, la continuità operativa, la sicurezza della supply chain, l’igiene della sicurezza informatica, le politiche di crittografia, il controllo degli accessi, la gestione degli asset, l’autenticazione a più fattori e, naturalmente, le politiche di valutazione dell’efficacia di tutte queste misure.

Prepararsi alla NIS2 attraverso la gestione del rischio di cybersecurity

La NIS2 entrerà in vigore il 17 ottobre 2024. La chiave per la conformità è la preparazione tempestiva, in modo da poter mettere in atto tutti i processi, approvare i budget e coinvolgere gli stakeholder. Identificate le vostre infrastrutture e i vostri processi critici e implementate una politica e delle procedure di gestione del rischio e della sicurezza delle informazioni.

Gestione degli asset di sicurezza informatica

Come tutti sanno, una buona sicurezza informatica inizia con una buona gestione degli asset. La sicurezza delle risorse inizia con la conoscenza degli asset in vostro possesso. La piena visibilità e il controllo del patrimonio IT, dei dispositivi IT, OT e IoT, del software installato, degli utenti e dei gruppi sono un prerequisito per le fasi successive, come la gestione del rischio di sicurezza informatica, il controllo degli accessi, l’igiene informatica e la conformità al framework di sicurezza. Un inventario affidabile delle risorse di cybersecurity vi aiuta a tenere sotto controllo il ciclo di vita delle risorse IT e a eliminare i punti oscuri della vostra rete.

Gestione del rischio

La gestione del rischio può essere suddivisa in tre fasi: identificazione, valutazione e risposta. La prima fase consiste nell’identificare le vulnerabilità che riguardano la rete e le minacce che possono sfruttarle. Nella seconda fase, è possibile analizzare la gravità di ciascun rischio e stabilire la priorità di quali problemi affrontare per primi e in che modo (accettare, prevenire, trasferire o controllare). È importante notare che si tratta di un processo costante. I rischi devono essere monitorati e rivisti per rispondere ai cambiamenti nel panorama delle minacce.

Gestione degli incidenti

In caso di violazione della sicurezza, assicuratevi di avere a portata di mano un piano di risposta agli incidenti e di riduzione dei rischi. E’ importante conoscere il layout della vostra rete e le dipendenze, in modo che la violazione possa essere isolata dal resto della rete. Assicuratevi che tutti i membri del team conoscano il proprio ruolo e le proprie responsabilità in caso di incidente di sicurezza e mantenete chiari i canali di comunicazione.

Igiene informatica

Oltre alla gestione delle vulnerabilità, è necessario disporre delle giuste politiche e procedure per mitigare i rischi esistenti. Molti problemi possono essere evitati con una buona igiene informatica, come la gestione corretta dei firewall, la crittografia, l’MFA, il rilascio di patch sul software, la gestione degli accessi e la formazione dei dipendenti sulla sicurezza.

Gestione delle risorse OT

A causa della natura dei settori interessati, soprattutto quelli manifatturieri, molte delle aziende incluse nel NIS2 hanno a che fare con tecnologie operative cruciali. Al giorno d’oggi l’OT è spesso parte integrante del patrimonio tecnologico, ma a differenza dell’IT, l’OT spesso non viene sottoposto a patch o aggiornamenti regolari, il che lo rende un bersaglio privilegiato degli attacchi informatici. Quando vi preparate per la NIS2, assicuratevi di considerare l’intero patrimonio tecnologico: IT, OT e IoT nella gestione degli asset di cybersecurity.

Controllo degli accessi

Tutte le organizzazioni che rientrano nel campo di applicazione della NIS2 hanno potenzialmente a che fare con informazioni sensibili. È questo che rende alcuni settori, come la pubblica amministrazione o le strutture di ricerca, obiettivi ambiti per i cyberattacchi. Assicuratevi di disporre di solide politiche di controllo degli accessi per gestire le autorizzazioni e i privilegi degli utenti e limitare l’accesso a dati cruciali e sensibili.

Preparatevi a NIS2 con Lansweeper

Sicurezza informatica, gestione degli asset e gestione del rischio vanno di pari passo. Grazie alla discovery delle risorse, Lansweeper è in grado di raccogliere dati software, hardware e utente da tutti i dispositivi IT, OT e IoT. Monitorate l’uso della crittografia dei dati, le installazioni AV, il software non aggiornato, gli amministratori locali non autorizzati, la creazione di backup e altro ancora.  Lansweeper dispone di tutto ciò che dovete sapere per preparare la vostra rete a NIS2.

Risk insight di Lansweeper accelera l’analisi dei rischi e permette di individuare facilmente le configurazioni errate. Avete avuto un incidente di sicurezza? Usate Lansweeper per identificare altre macchine potenzialmente vulnerabili.

Fonte: Lansweeper